Android端末を狙うリダイレクトサイト、4万5千以上確認(Dr.WEB) | ScanNetSecurity
2026.10.02(金)

Android端末を狙うリダイレクトサイト、4万5千以上確認(Dr.WEB)

Dr.WEBは、モバイルデバイスユーザを悪意のあるサイトへリダレクトするようなWebサイトが急増していることについて注意喚起を発表した。

脆弱性と脅威 脅威動向
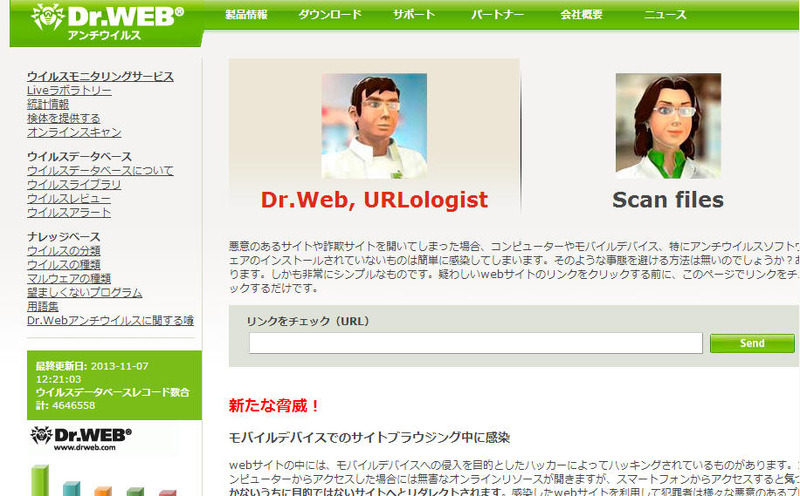
Dr.Web URLologistのページ
Dr.Web URLologistのページ 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は11月7日、モバイルデバイスユーザを悪意のあるサイトへリダレクトするようなWebサイトが急増していることについて注意喚起を発表した。急増しているリダイレクトサイトは、Androidユーザを標的としたもの。サイトが構築されているCMSの脆弱性を悪用してリダイレクトさせ、Android端末を感染させる。こうしたサイトの数は4万5,000を超え、詐欺サイトやフィッシングサイトを含めると、その数は10万、20万にも上るとみられる。なお、PCでアクセスした場合には感染しない。

リダイレクト先で観戦するマルウェアで特に多いのは「Android.SmsSend」の亜種で、このトロイの木馬ファミリーは高額な番号に課金SMSを送信し、ユーザを有料サービスに登録してアカウントから定期的に金銭を引き落とす。さらに、感染したデバイス上の個人情報を犯罪者に送信するアドウェア、バンキングトロイの木馬、スパイウェアなどもまた、そのようなサイトからAndroidデバイスに侵入する。同社では、モバイルデバイスからそのようなサイトへのアクセスを防止するために「Dr.Web URLologist」のページを設置した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop