業務横断型のERPパッケージ「SAP」のユーザーを狙うバックドア型不正プログラムを発見(トレンドマイクロ) | ScanNetSecurity
2026.11.03(火)

業務横断型のERPパッケージ「SAP」のユーザーを狙うバックドア型不正プログラムを発見(トレンドマイクロ)

 トレンドマイクロは11月25日、「SAP」のユーザーを狙うバックドア型不正プログラム「BKDR_SHIZ.TO(別名:Gamker)」が発見されたとして、注意喚起する文章を公開した。

脆弱性と脅威 脅威動向
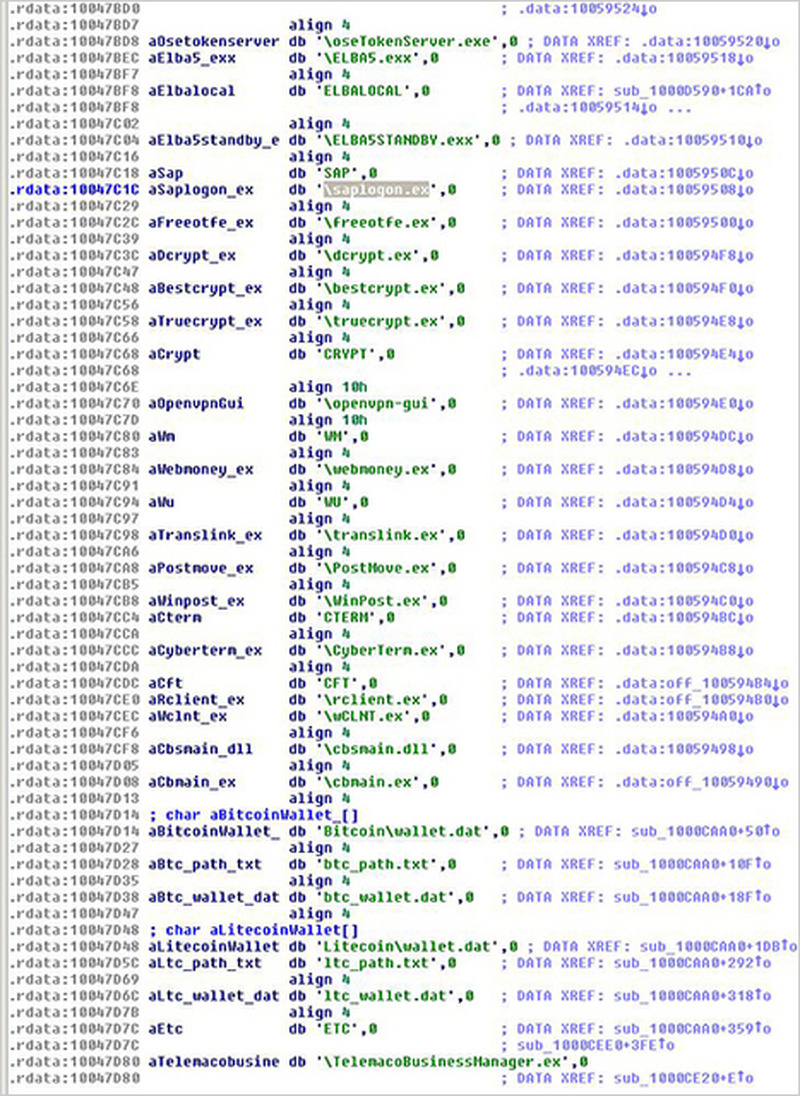
さなざまなアプリケーションが含まれた標的リスト
さなざまなアプリケーションが含まれた標的リスト 全 2 枚 拡大写真
 トレンドマイクロは11月25日、「SAP」のユーザーを狙うバックドア型不正プログラム「BKDR_SHIZ.TO(別名:Gamker)」が発見されたとして、注意喚起する文章を公開した。

 「SAP」は、ドイツSAP社が提供している、業務横断型のERPパッケージ。「BKDR_SHIZ.TO」は、2010年ごろに初めて検出された不正プログラムのファミリに属しており、特定アプリケーションのキー入力操作情報を記録する「キーロガー」に分類される。トレンドマイクロの解析によると、不正プログラムの持つリストに載ったアプリケーションが感染PC上にあれば、その位置が記録され、このバックドア型不正プログラムのコマンド&コントロール(C&C)サーバに送られる。

 さまざまなアプリケーションを標的にしているが、今回SAPを標的にしたことで、あらためて注目を集めた。一方で、対象となるアプリケーションは非常に幅広く、暗号化ソフト、電子通貨「Bitcoin(ビットコイン)」「Litecoin」のウォレットといった、他の種類のアプリケーションも対象となっている。またゲームも含まれている。

 BKDR_SHIZ.TOはそのほかにも、ファイルのダウンロードおよび実行、オペレーティングシステム(OS)の再起動、不正プログラム自身の更新という機能を備えており、トレンドマイクロは「情報収集に関してはまったく無差別で、その目標を不正活動内容から特定するのはきわめて難しい」と結論づけている。

ERPパッケージ「SAP」を狙った不正プログラムが出現……トレンドマイクロが注意喚起

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  5. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

ランキングをもっと見る
PageTop