オンラインバンキングの情報を盗むトロイの木馬、Skypeで拡散中(Dr.WEB) | ScanNetSecurity
2026.10.29(木)

オンラインバンキングの情報を盗むトロイの木馬、Skypeで拡散中(Dr.WEB)

Dr.WEBは、BackDoor.Caphawファミリーに属するバンキングトロイの木馬がSkypeによって大拡散されているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
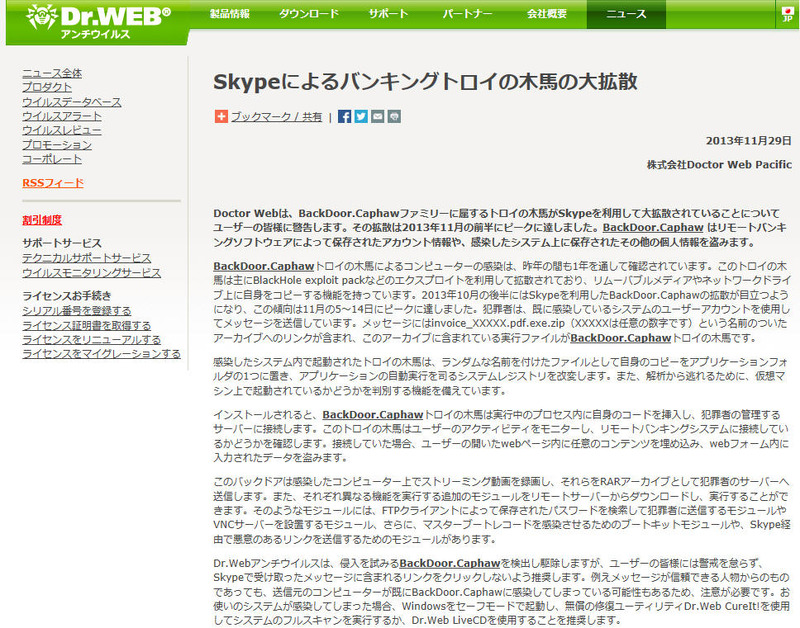
Dr.WEBによる発表
Dr.WEBによる発表 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は11月29日、BackDoor.Caphawファミリーに属するバンキングトロイの木馬がSkypeによって大拡散されているとして注意喚起を発表した。BackDoor.Caphawは、主にBlackHole exploit packなどのエクスプロイトを利用して拡散されており、リムーバブルメディアやネットワークドライブ上に自身をコピーする機能を持つ。10月の後半にはSkypeを利用したBackDoor.Caphawの拡散が目立つようになり、この傾向は11月の5~14日にピークに達した。

犯罪者は、すでに感染しているシステムのユーザアカウントを使用してメッセージを送信している。メッセージにはinvoice_XXXXX.pdf.exe.zip(XXXXXは任意の数字)という名前のついたアーカイブへのリンクが含まれ、このアーカイブに含まれている実行ファイルがBackDoor.Caphawトロイの木馬となっている。インストールされると実行中のプロセス内に自身のコードを挿入し、犯罪者の管理するサーバに接続、リモートバンキングシステムに接続しているかどうかを確認する。接続していた場合、ユーザの開いたWebページ内に任意のコンテンツを埋め込み、Webフォーム内に入力されたデータを盗む。

このバックドアは感染したコンピュータ上でストリーミング動画を録画し、それらをRARアーカイブとして犯罪者のサーバへ送信する。また、それぞれ異なる機能を実行する追加のモジュールをリモートサーバからダウンロードし、実行する機能を持つ。追加モジュールには、FTPクライアントによって保存されたパスワードを検索して犯罪者に送信するモジュールや、VNCサーバを設置するモジュール、さらに、マスターブートレコードを感染させるためのブートキットモジュールや、Skype経由で悪意のあるリンクを送信するためのモジュールがある。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

  3. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  4. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  5. JFEケミカルに不正アクセス、データの不正取得が判明

    JFEケミカルに不正アクセス、データの不正取得が判明

ランキングをもっと見る
PageTop