クラウド型日本語入力システムは入力文字が漏えいする危険性(IIJ) | ScanNetSecurity
2026.11.16(月)

クラウド型日本語入力システムは入力文字が漏えいする危険性(IIJ)

IIJは、IMEのオンライン機能利用についてブログで注意喚起を発表した。

脆弱性と脅威 脅威動向
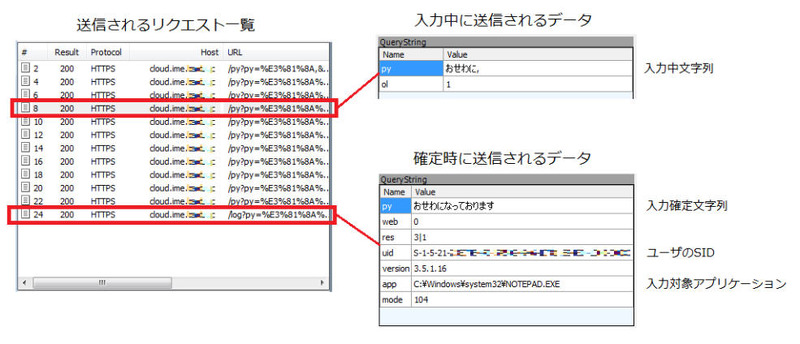
クラウド変換をサポートする無料のIMEを用いて、送信されるデータを調べた結果
クラウド変換をサポートする無料のIMEを用いて、送信されるデータを調べた結果 全 2 枚 拡大写真
株式会社インターネットイニシアティブ(IIJ)は12月17日、IMEのオンライン機能利用についてブログで注意喚起を発表した。最近の日本語入力プログラムでは、常時インターネット接続を必要とするクラウド関連の機能が実装されることが増えてきた。便利な機能であるが、入力した文字情報が漏えいする危険性もある。なお、ここでいうクラウド関連の機能は、「ユーザ辞書の外部サーバへの保存(辞書同期)」および「外部サーバからの変換候補の取得(クラウド変換)」を指している。

ユーザ辞書には自動学習によりデータが蓄積されるため、意図していない単語が登録されていることがある。たとえば、入力の手間を省くために自分のクレジットカード番号を「くれじっと1」と単語登録している場合などだ。辞書同期機能を使う場合は、これを外部のサーバに保存することになるため、保護に使われる認証情報の管理には注意を払う必要がある。また、クレジットカード番号など送信されると困る情報を扱う場合はIMEを無効化したり、こういった情報を辞書登録しないということを心掛けて利用する必要があるとしている。

クラウド変換の場合には、外部サーバから変換候補を得る仕組みから分かるとおり、入力されたデータは外部に送信される。文章を入力すると、その内容が逐一サーバに送信され、各定時には入力対象のアプリケーション名とユーザのセキュリティ識別子(SID)が同時に送信される。この情報を第三者が何らかの方法で入手した場合、再構築することで重要な情報が漏えいする可能性がある。

なお、IMEが無効で半角英数字のみ入力可能な状態では送信されない。ブログでは、特に企業などの組織において、IMEで取り扱う情報を組織内部にとどめておくべきと判断した場合は、組織内のソフトウェアの利用・管理方針などと照らし合わせた上で「ユーザ環境の設定により当該機能を利用しないように徹底する」「組織境界に設置されたファイアウォールなどで、当該機能の通信を禁止する」といった対策を検討するよう勧めている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. 「靖國神社オンライン授与品・頒布品サイト」に不正アクセス、約1万4,500件の利用者の個人情報が漏えい

    「靖國神社オンライン授与品・頒布品サイト」に不正アクセス、約1万4,500件の利用者の個人情報が漏えい

ランキングをもっと見る
PageTop