三菱東京UFJ銀行を騙るフィッシングメールを確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.23(金)

三菱東京UFJ銀行を騙るフィッシングメールを確認(フィッシング対策協議会)

フィッシング対策協議会は、三菱東京UFJ銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
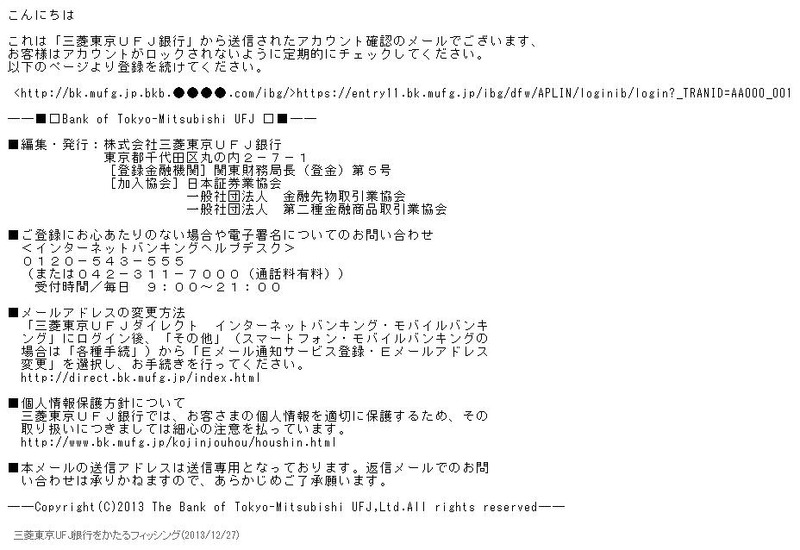
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は12月27日、三菱東京UFJ銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「【三菱東京UFJ銀行】メールアドレスの確認」という件名のメールで、アカウント確認としてロックされないよう定期的にチェックするようにとリンクをクリックさせようとする。確認されているフィッシングサイトのURLは以下の通り。

http://www.●●●●.com/plus/
http://www.●●●●.com/diy/
http://www.●●●●.com/js/
http://www.●●●●.com/images/
http://www.●●●●.cn/js/
http://bk.mufg.jp.bkb.●●●●.com/ibg/
http://bk.mufg.jp.srs.●●●●.com/ibg/dfw/APLIN/loginib/login.htm?_TRANID=AA000_001
http://bk.mufg.jp.hth.●●●●.com/ibg/dfw/APLIN/loginib/login.htm?_TRANID=AA000_001
http://bk.mufg.jp.eke.●●●●.com/ibg/dfw/APLIN/loginib/login.htm?_TRANID=AA000_001

12月27日11時の時点でフィッシングサイトは稼働しており、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼中であるという。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(ご契約番号やIBログインパスワード)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

ランキングをもっと見る
PageTop