原子力機構の事務処理用PCがウイルス感染、情報漏えいの可能性(原子力機構) | ScanNetSecurity
2026.10.02(金)

原子力機構の事務処理用PCがウイルス感染、情報漏えいの可能性(原子力機構)

原子力機構は、「もんじゅ」の発電課当直員が使用する事務処理用PCがウイルスに感染し、同PCに格納されている情報の一部が外部に漏えいした可能性があると発表した。

インシデント・事故 インシデント・情報漏えい
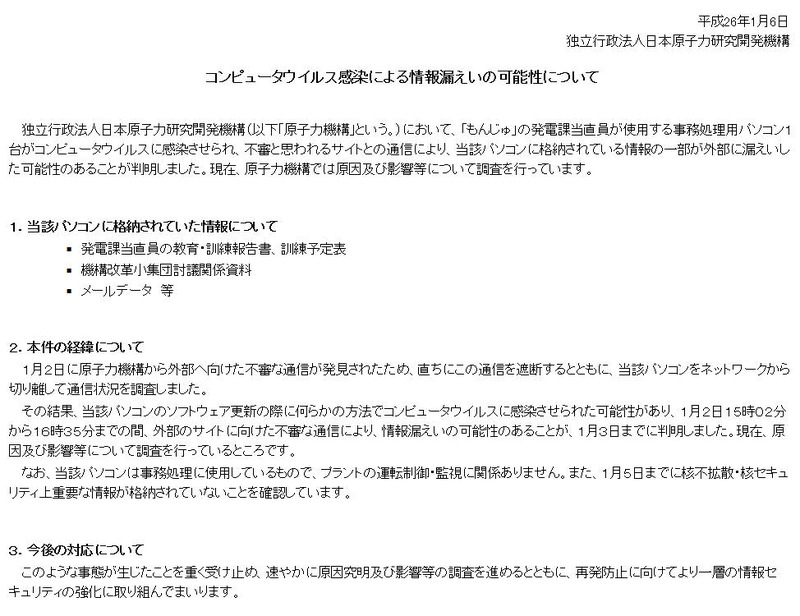
原子力機構による発表
原子力機構による発表 全 1 枚 拡大写真
独立行政法人日本原子力研究開発機構(原子力機構)は1月6日、「もんじゅ」の発電課当直員が使用する事務処理用PCがウイルスに感染し、同PCに格納されている情報の一部が外部に漏えいした可能性があると発表した。これは1月2日、同機構から外部へ向けた不審な通信が発見されたため、直ちにこの通信を遮断するとともに、当該PCをネットワークから切り離して通信状況を調査したというもの。

調査の結果、当該PCのソフトウェア更新の際に何らかの方法でウイルスに感染させられた可能性があり、1月2日15時02分から16時35分までの間、外部のサイトに向けた不審な通信により情報漏えいの可能性のあることが、1月3日までに判明した。現在、原因および影響などについて調査を行っているという。当該PCは、発電課当直員の教育・訓練報告書、訓練予定表、機構改革小集団討議関係資料、メールデータなどが格納されている事務処理用のもので、プラントの運転制御・監視には関係ないとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  2. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop