KADOKAWAのWebサイトが改ざん被害、閲覧でウイルス感染の可能性(KADOKAWA) | ScanNetSecurity
2026.10.02(金)

KADOKAWAのWebサイトが改ざん被害、閲覧でウイルス感染の可能性(KADOKAWA)

KADOKAWAは、同社ホームページの一部が第三者からの不正アクセスにより改ざんされていたことが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
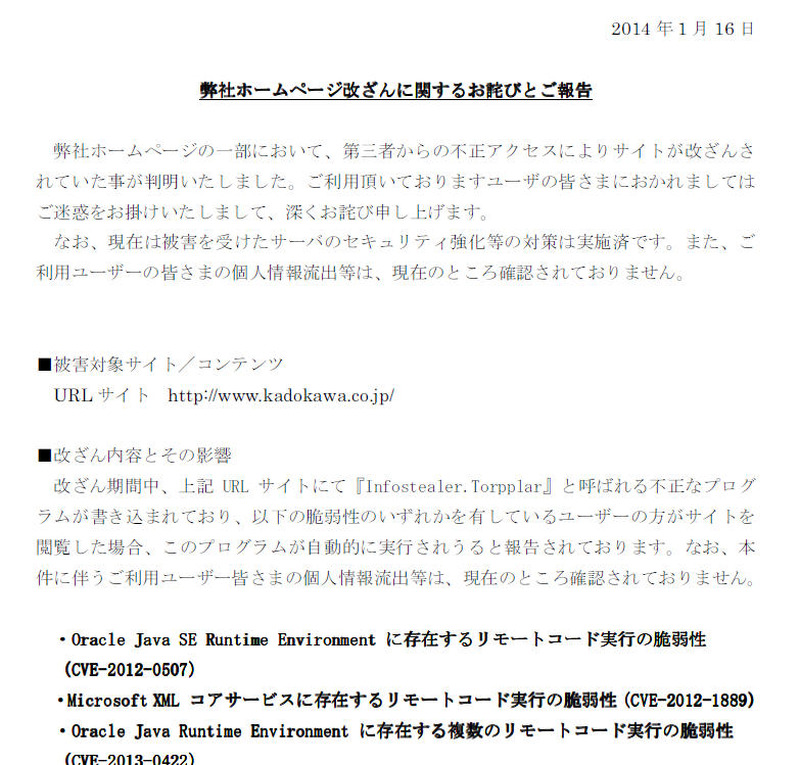
KADOKAWAによる発表
KADOKAWAによる発表 全 1 枚 拡大写真
株式会社KADOKAWAは1月16日、同社ホームページの一部が第三者からの不正アクセスにより改ざんされていたことが判明したと発表した。これは1月7日0時49分から1月8日13時7分の間、http://www.kadokawa.co.jp/のサイトにおいて「Infostealer.Torpplar」と呼ばれる不正なプログラムが書き込まれていたというもの。現在は被害を受けたサーバのセキュリティ強化を対策済だという。

Oracle Java(CVE-2012-0507、CVE-2013-0422、CVE-2013-2465)、Microsoft Windows(CVE-2012-1889)、Adobe Flash Player(CVE-2013-0634)の脆弱性のいずれかを有しているユーザがサイトを閲覧した場合、このプログラムが自動的に実行される可能性がある。なお、本件に伴うユーザの個人情報流出などは、現在のところ確認されていないとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop