OMC Plusを騙るフィッシングメールを確認(フィッシング対策協議会) | ScanNetSecurity
2026.11.16(月)

OMC Plusを騙るフィッシングメールを確認(フィッシング対策協議会)

フィッシング対策協議会は、OMC Plusを騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
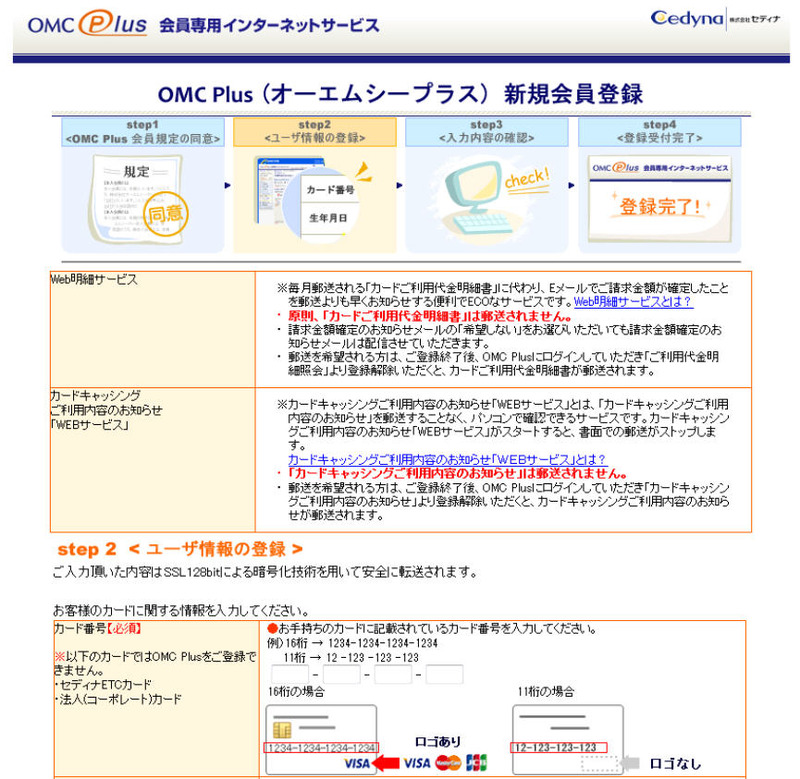
フィッシングメールから誘導されるフィッシングサイト
フィッシングメールから誘導されるフィッシングサイト 全 2 枚 拡大写真
フィッシング対策協議会は2月17日、OMC Plusを騙るフィッシングメールが出回っているとして注意喚起を発表した。これは「【セディナ】OMC Plusカードご利用」という件名のメールで、第三者によるアクセスを確認したため登録IDを暫定的に変更したとして、IDとパスワードを再変更するためにリンクをクリックさせようとする。確認されているフィッシングサイトのURLは以下の通り。

http://www.●●●●●.com/register/xt_issue_user_input.aspx#caut

同協議会によると、2月17日11時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(クレジットカード番号やセキュリティコード、ログインID、パスワードなど)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  3. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  4. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  5. 「靖國神社オンライン授与品・頒布品サイト」に不正アクセス、約1万4,500件の利用者の個人情報が漏えい

    「靖國神社オンライン授与品・頒布品サイト」に不正アクセス、約1万4,500件の利用者の個人情報が漏えい

ランキングをもっと見る
PageTop