「@nifty」のログインにワンタイムパスワード認証を追加(ニフティ) | ScanNetSecurity
2026.10.02(金)

「@nifty」のログインにワンタイムパスワード認証を追加(ニフティ)

ニフティは、なりすまし不正ログインなどIDの不正利用対策の一環として、同社が提供するインターネットサービス「@nifty」のログイン方法にワンタイムパスワード認証を導入した。

製品・サービス・業界動向 新製品・新サービス
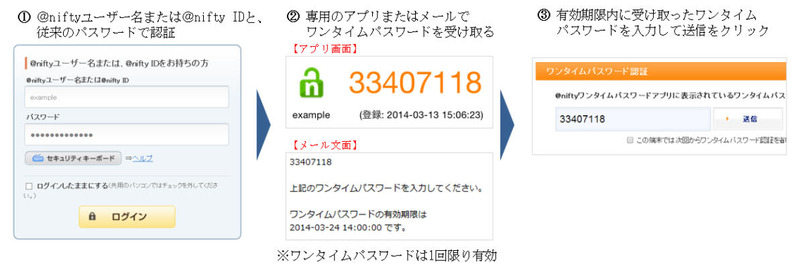
ワンタイムパスワード認証の流れ
ワンタイムパスワード認証の流れ 全 1 枚 拡大写真
ニフティ株式会社は3月24日、なりすまし不正ログインなどIDの不正利用対策の一環として、同日より同社が提供するインターネットサービス「@nifty」のログイン方法にワンタイムパスワード認証を導入したと発表した。今回導入するワンタイムパスワード認証は、PCやスマートフォンのWebブラウザ上のログイン画面で、@niftyユーザ名または@nifty IDと、従来のパスワードによる認証を行った後に、自動的に発行される1回限り有効な使い捨てパスワード(ワンタイムパスワード)を入力して行うもの。

ワンタイムパスワードは、同社が提供する専用のスマートフォンアプリ(iOS・Android対応)、またはユーザが設定したメールアドレスで受け取ることができる。万一、第三者に従来のパスワードを知られてしまった場合でも、ワンタイムパスワードがないとログインすることができないため、IDの不正利用を防止することができる。なお、一度ワンタイムパスワード認証を行った端末は、次回以降ワンタイムパスワードの入力を省略することもできる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  2. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop