
ゆうちょ銀行を騙るフィッシングメールを確認(フィッシング対策協議会)
フィッシング対策協議会は4月1日、ゆうちょ銀行を騙るフィッシングメールが出回っているとして、注意喚起する文章を公開した。
脆弱性と脅威
脅威動向
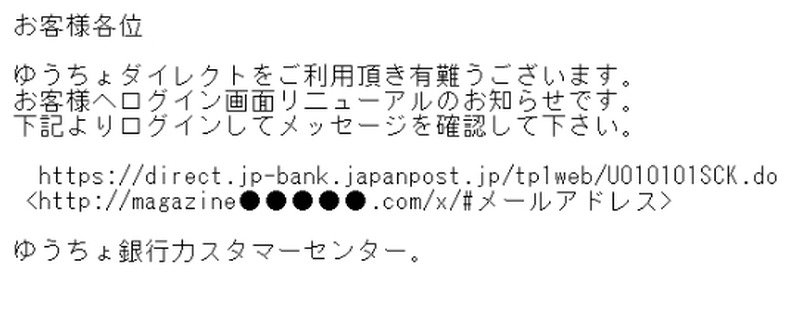
それによると、「【重要】ゆうちょ銀行からのお知らせ」というタイトルのメールが出回っているとのこと。1日午後17時半の時点で、フィッシングサイトは稼働中となっている。
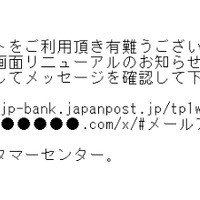
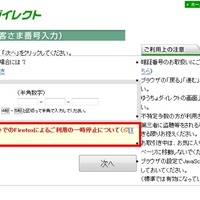
メール本文は、「お客さまへログイン画面リニューアルのお知らせです。下記よりログインしてメッセージを確認して下さい」として「http://direct.jp-bank.japanpost.●●●●●.com/tp1web/U330102SCR.do.htm」「http://direct.jp-bank.japanpost.jp-●●●●●.com/tp1web/U330102SCR.do.htm」などに誘導する内容だが、実際には「http://magazine●●●●●.com/x/#メールアドレス」「http://www.tro●●●●●.net/js/#メールアドレス」などのアドレスに移動するものとなっている。
同協議会では、このようなフィッシングサイトで、アカウント情報 (お客様番号、合言葉、ログインパスワードなど) を絶対に入力しないように注意を呼びかけている。また誤ってアカウント情報を入力した場合には、ゆうちょ銀行の問い合わせ先(ゆうちょコールセンターTEL:0120-108420)に問い合わせるよう呼びかけている。
ゆうちょ銀行を騙るフィッシングが出現
《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/




