クラウドサービス提供事業者が留意するべき情報セキュリティ対策を策定(総務省) | ScanNetSecurity
2026.09.14(月)

クラウドサービス提供事業者が留意するべき情報セキュリティ対策を策定(総務省)

 総務省は4月2日、「クラウドサービス提供における情報セキュリティ対策ガイドライン」を公表した。

製品・サービス・業界動向 業界動向
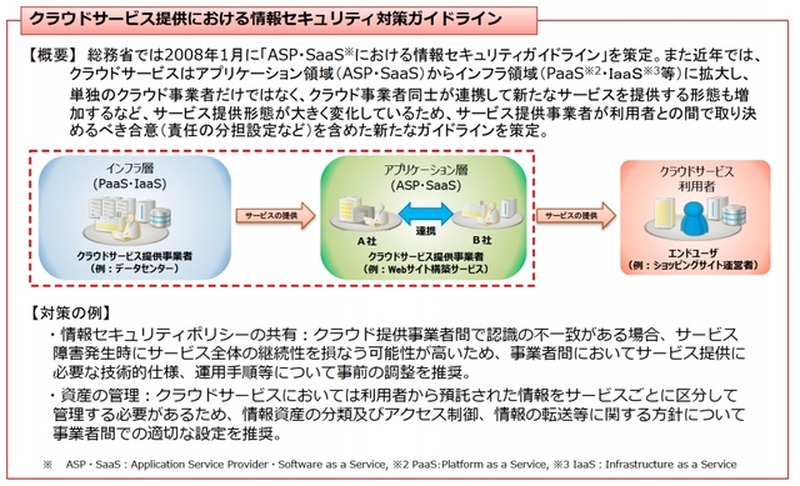
概要
概要 全 2 枚 拡大写真
 総務省は4月2日、「クラウドサービス提供における情報セキュリティ対策ガイドライン」を公表した。

 クラウドサービス利用の進展状況等に対応するため、クラウドサービス提供事業者が留意するべき情報セキュリティ対策を策定した。

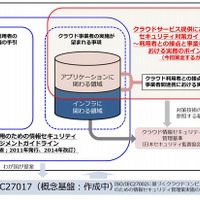
 このガイドラインでは、「クラウド利用者とクラウド事業者の間の役割と責任の分担」「ICTサプライチェーンを構成するクラウド事業者と供給者間の役割と責任の分担」にともなって発生する様々な問題に焦点を当てている。

 また、クラウド事業者が、クラウド利用者との接点において対応すべき実務は、「クラウド利用者による統制を確保するための実務」「技術的実装の選択」「クラウドサービス運用にあたってのコンプライアンスの確保」「クラウド利用者とのコミュニケーションにおける実務」「認証取得、インシデント対応、監査等にあたっての利用者ごとの資産・証跡の特定」の5つから構成されると定義。それぞれについての指針を作成している。

 ガイドラインは78ページのPDFファイルで、総務省サイトより閲覧・ダウンロードが可能。

総務省、クラウドサービス事業者向けにセキュリティ対策ガイドラインを公表

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop