4月はEカード、FAX受信のメール通知を装ったスパムが流通--スパムレポート(カスペルスキー) | ScanNetSecurity
2026.10.02(金)

4月はEカード、FAX受信のメール通知を装ったスパムが流通--スパムレポート(カスペルスキー)

カスペルスキーは、2014年4月のスパムレポートを発表した。これによると、4月にはEカードおよびファックス受信のメール通知を装った悪質なスパムが流通した。

脆弱性と脅威 脅威動向
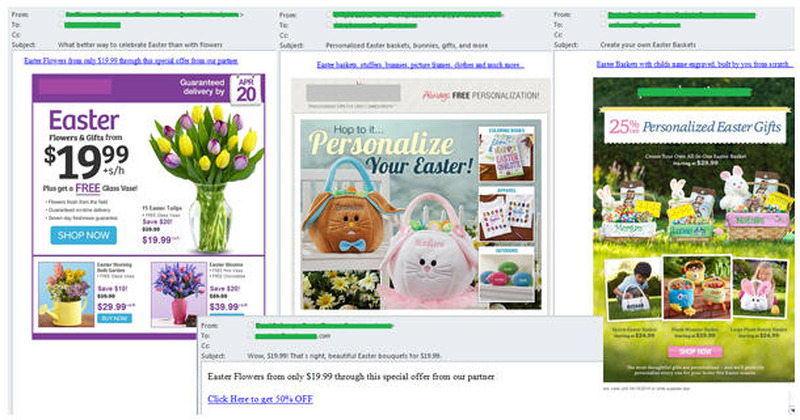
イースターのお祝いカードを装ったEカード
イースターのお祝いカードを装ったEカード 全 1 枚 拡大写真
株式会社Kaspersky Labs Japan(カスペルスキー)は6月4日、ロシアKasperskyが5月27日に公開したリリースの抄訳として、2014年4月のスパムレポートを発表した。これによると、4月にはEカードおよびファックス受信のメール通知を装った悪質なスパムが流通した。イースターのお祝いカードを装ったトロイの木馬「Fareit.aonw」は、トロイの木馬自体は限定的な機能しか持たないが、さらに危険な「Zbot Trojan-Spy(サーバを攻撃して個人情報を盗むマルウェア)」をダウンロードし起動する。もうひとつのケースでは、有名なオンラインファックスサービスからの偽メールで、このメールには小型のダウンローダー型トロイの木馬が仕込まれており、悪名高い Zeus/Zbot ファミリーのマルウェアをインストールするものであった。

4月にフィッシング攻撃の対象となったカテゴリートップ 3は、メールおよび検索エンジンサイト(31.9%)、ソーシャルネットワーキングサイト(23.8%、3 月から0.2ポイント減)、金融・決済機関(13%、3月から0.2ポイント減)であった。攻撃の最大の標的となったのは、インターネット経由のサービスを提供する中国の「Tencent」であった。同社はインスタントメッセンジャー「QQ」の技術サポートを提供している。詐欺師たちは、「リンクをクリックして自分のアカウントへのアクセスを復活させてください」というようなよくある手口を使い、顧客のログイン名とパスワードを手に入れていた。実際には、そのリンク先はフィッシングサイトであった。このメールは、スパムフィルタを回避し、かつ本物らしく見えるように画像の形式で送信されていたという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  5. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

ランキングをもっと見る
PageTop