
【Interop 2014】複数のセキュリティアプライアンスからのアラート情報を統合的に管理し警報を挙げる分析機能を追加(NICT)
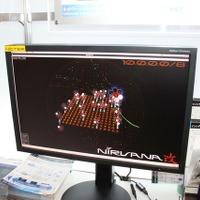
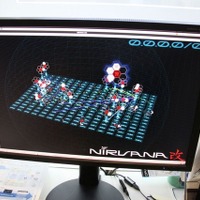
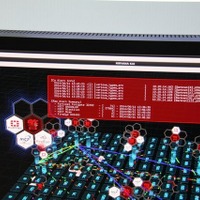
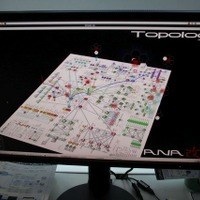
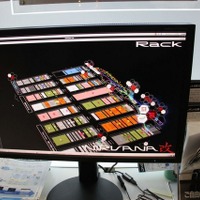
情報通信研究機構(NICT)のブースやNOCで展示デモを行っていたNIRVANA改は、複数のセキュリティアプライアンスからのアラート情報を統合的に管理し、詳細の警報を挙げる分析機能が追加された。
製品・サービス・業界動向
業界動向
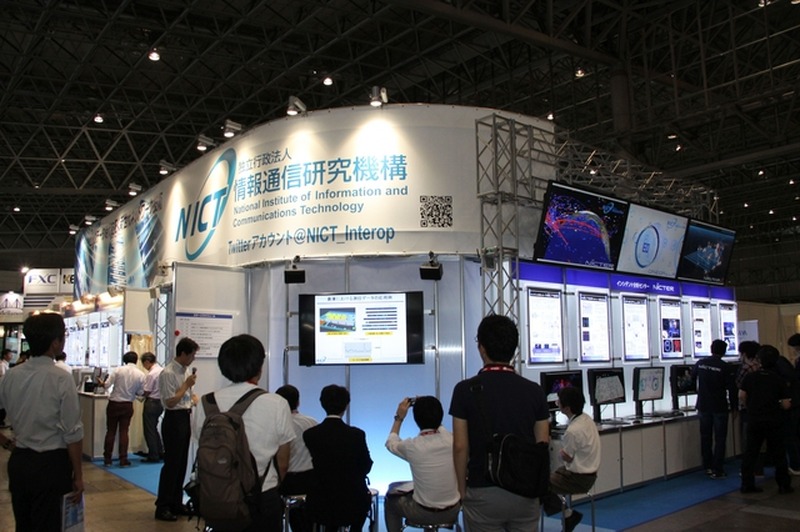
NICTERはダークネット(未使用IPアドレス)の攻撃トラフィックを可視化するシステムだ。一般的な攻撃は無作為に行われることが多いので、ダークネットへの攻撃はほぼリアルでも発生している攻撃の傾向や概要が把握できる。しかし、標的型攻撃などが増えてくるとNICTERではキャプチャできない攻撃も増えてくる。リアルなネットワークを可視化してくれるのがNIRVANAだ。組織内、ドメイン内などローカルネットワークのトラフィックを可視化する。
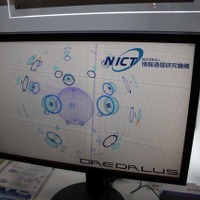
情報通信研究機構(NICT)のブースやNOCで展示デモを行っていたNIRVANA改は、複数のセキュリティアプライアンスからのアラート情報を統合的に管理し、詳細の警報を挙げる分析機能が追加された。トラフィックの分析エンジンは、NICTオリジナル(DAEDALUS)のものも用意されるが、フォーティネット、ファイア・アイなどの解析エンジンからの情報を処理していた。複数の解析エンジンからのアラートを比較分析することで、観測の精度を上げることができる。
通常、各ベンダーのセキュリティアプライアンスは、それぞれ独自のアルゴリズムやチューニングによって精度を上げ、また商品・サービスとしての差別化を図っている。そのため、ベンダー横断でアラートや解析結果を比較したり、統合的に判断することは難しい。各ベンダーが相互接続検証を行うInteropならではの取り組みとして興味深い。
なお、DAEDALUSは、NICTERが観測した攻撃トラフィックを解析しアラートを可視化して上げるシステムだ。今回の展示では、インターネット全体の解析から、そのドメイン、またはアドレスブロック内のプライベートアドレス空間まで解析をドリルダウンできるようになっていた。
【Interop 2014 Vol.25】各社センサー・監視アプライアンスからのアラートを統合するNIRVANA改……NICT
《中尾真二@RBB TODAY》
関連記事
この記事の写真
/



