犯罪捜査用ウイルスの活用実態やアップデート攻撃の実態を報告(トーマツ) | ScanNetSecurity
2026.10.08(木)

犯罪捜査用ウイルスの活用実態やアップデート攻撃の実態を報告(トーマツ)

有限責任監査法人トーマツは7月2日、本年1月に設立した情報セキュリティラボ「デロイト トーマツ サイバーセキュリティ先端研究所(DT-ARLCS: Deloitte Tohmatsu Advanced Research Laboratory of Cyber Security)」の活動報告を行った。

脆弱性と脅威 脅威動向
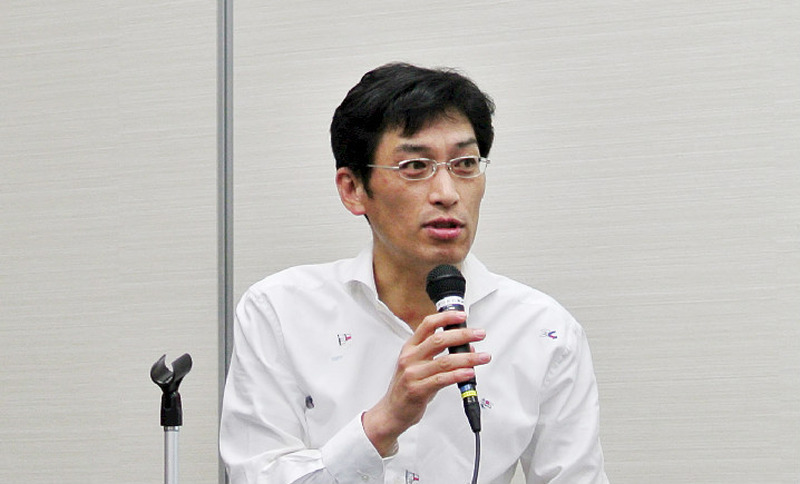
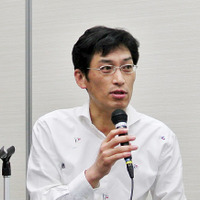
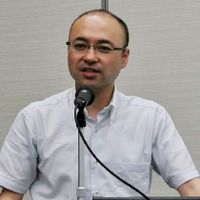
デロイト トーマツ サイバーセキュリティ先端研究所 所長 丸山満彦氏
デロイト トーマツ サイバーセキュリティ先端研究所 所長 丸山満彦氏 全 6 枚 拡大写真
有限責任監査法人トーマツは7月2日、本年1月に設立した情報セキュリティラボ「デロイト トーマツ サイバーセキュリティ先端研究所(DT-ARLCS: Deloitte Tohmatsu Advanced Research Laboratory of Cyber Security)」の活動報告を行った。

冒頭、丸山満彦所長は、設立当初に掲げた「技術的セキュリティ対策機器の検証・分析」「共同研究・検証」「情報発信」「人材育成」4項目の進捗として、情報発信としてのニュースレター発行の頻度を上げることや、東京電機大学との共同研究などについて報告した。

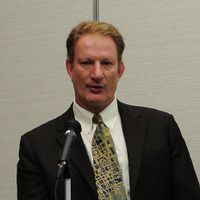
研究報告として、主任研究員 William Roth氏は、米国でのサイバー犯罪捜査の現状として、不法薬物などの取引サイトSilk RoadやLulzSecの逮捕摘発などで用いられたサイバー犯罪のおとり捜査の実態を解説した。また、FBIが犯罪捜査のために被疑者のPCに感染させる合法なマルウェア「CIPAV」の機能と活用事例を紹介した。

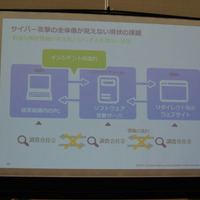
つづいて登壇した主任研究員 岩井博樹氏は、ソフトウェアのアップデート機能を悪用した攻撃の研究結果を公表し、攻撃が大規模化巧妙化していると警鐘を発した。また、アップデートを悪用した攻撃では、感染PC、ソフト開発会社、リダイレクト先のWebサイトをそれぞれ別の企業が調査することが多く、それぞれがNDAを締結しているため、サイバー攻撃の全体像がこれまで以上に見えなくなっており、情報共有の必要性を強く訴えた。

《高橋 潤哉( Junya Takahashi )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  2. 異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

    異なる手法による別の不正アクセスが判明「ニッポンレンタカーアプリ」

  3. 楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

    楽天ドライブに不正アクセス、管理アカウント乗っ取りでデータ閲覧

  4. オンラインカジノに関するコンテンツを表示 ~ 千葉銀行子会社のちばぎん商店のコーポレートサイトに不正アクセス

    オンラインカジノに関するコンテンツを表示 ~ 千葉銀行子会社のちばぎん商店のコーポレートサイトに不正アクセス

  5. 検索経由で無関係なサイトへ誘導 ~ スコア・ジャパンがサイト改ざん被害

    検索経由で無関係なサイトへ誘導 ~ スコア・ジャパンがサイト改ざん被害

ランキングをもっと見る
PageTop