2012年の情報セキュリティインシデント、ヒューマンエラーにも対策を(JNSA) | ScanNetSecurity
2026.09.16(水)

2012年の情報セキュリティインシデント、ヒューマンエラーにも対策を(JNSA)

JNSAセキュリティ被害調査WGは、「2012年 情報セキュリティインシデントに関する調査報告書」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
2012年の情報セキュリティインシデント、ヒューマンエラーにも対策を(JNSA)
2012年の情報セキュリティインシデント、ヒューマンエラーにも対策を(JNSA) 全 3 枚 拡大写真
NPO日本ネットワークセキュリティ協会(JNSA)セキュリティ被害調査WGは7月7日、「2012年 情報セキュリティインシデントに関する調査報告書」を公開した。本報告書は、2012年に新聞やインターネットニュースなどで報道された個人情報漏えいインシデントの情報を集計、漏えいした組織の業種、漏えい人数、漏えい原因、漏えい経路などの情報の分類、JOモデル(JNSA Damage Operation Model for Individual Information Leak)を用いた想定損害賠償額などを分析した結果をまとめたもの。過去8年間の蓄積されたデータを元にした経年変化の分析結果も報告している。

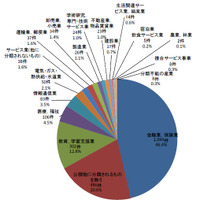
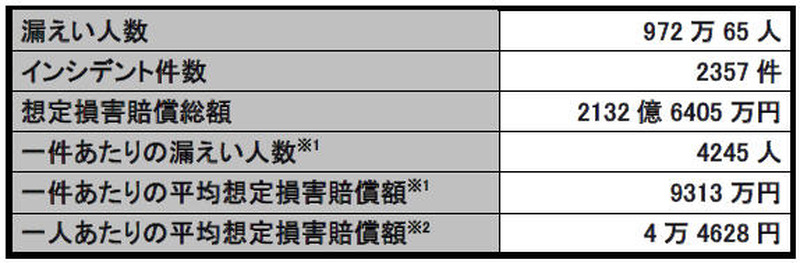
報告書によると、2012年の個人情報漏えいインシデントの漏えい人数は972万65名、インシデント件数は2,357件、想定損害賠償総額は2,132億6,405万円であった。これより算出される1件あたりの漏えい人数は4,245名、1件あたりの平均想定損害賠償額は9,313万円、1人あたりの平均想定損害賠償額は4万4,628円となっている。業種別のインシデント件数では、「金融業、保険業」が46.4%と最も多く、「公務」(20.6%)、「教育、学習支援業」(12.8%)と続いた。この4業種で全体の約80%を占めている。

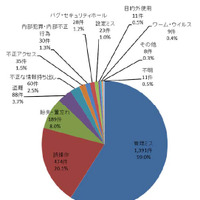
原因は「管理ミス」が1,391件(59.0%)と「誤操作」474件(20.1%)、「紛失・置き忘れ」189件(8.0%)で全体の約90%を占めた。以下、「盗難」88件(3.7%)、「不正な情報持ち出し」60件(2.5%)、「不正アクセス」35件(1.5%)、「内部犯罪・内部不正行為」30件(1.3%)と続いた。誤操作および紛失・置き忘れはヒューマンエラーであるため、担当者へのセキュリティ教育、業務や操作の手順作りとその遵守が対策として効果的であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. 町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

    町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

  2. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  3. イギリス政府「パスワード廃止」本格開始

    イギリス政府「パスワード廃止」本格開始

  4. IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

    IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

  5. 停職1ヶ月 ~ 市職員が飲食店関係者に関する市税等の情報を口外

    停職1ヶ月 ~ 市職員が飲食店関係者に関する市税等の情報を口外

ランキングをもっと見る
PageTop