サイバースパイ活動「NetTraveler」が再開か、標的型攻撃メールを確認(カスペルスキー) | ScanNetSecurity
2026.10.02(金)

サイバースパイ活動「NetTraveler」が再開か、標的型攻撃メールを確認(カスペルスキー)

カスペルスキーは、ロシアKasperskyが8月27日に公開したリリースの抄訳として、サイバースパイ活動「NetTraveler」が10年を経て大幅にバージョンアップしたと発表した。

脆弱性と脅威 脅威動向
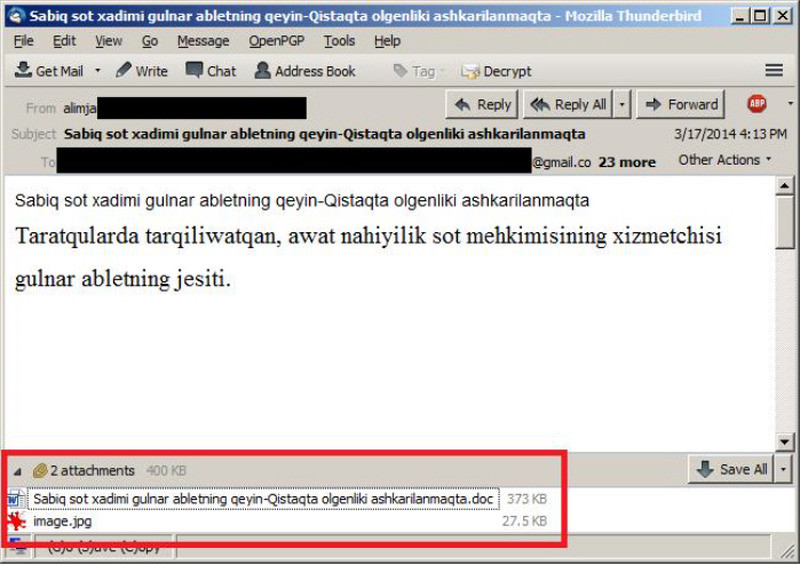
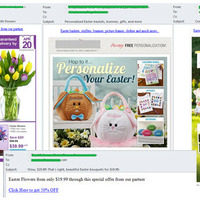
確認された活動家への標的型攻撃メール
確認された活動家への標的型攻撃メール 全 2 枚 拡大写真
株式会社Kaspersky Labs Japan(カスペルスキー)は9月10日、ロシアKasperskyが8月27日に公開したリリースの抄訳として、サイバースパイ活動「NetTraveler」が10年を経て大幅にバージョンアップしたと発表した。このサイバースパイ活動は当初、40カ国で350を超える有名企業や政府機関を標的に攻撃を行った。Kaspersky Labでは今年に入り、ウイグルとチベットの活動家を標的とした、新しい暗号化方式のNetTravelerバックドアを利用した攻撃の増加を確認した。また今回の調査では、香港に7台、米国に1台のC&Cサーバを発見しているという。

今回の攻撃は、活動家への標的型攻撃メールが発端とみられている。そのメールには2つの添付ファイルがあり、ひとつは無害なJPGファイルだが、もうひとつのDOCファイルには、CVE-2012-0158のエクスプロイトが含まれており、同社ではこのファイルがMicrosoft Officeの簡体字中国語バージョンを使用するシステムで作成されたことを確認している。今回の攻撃で使用された検体と過去の検体では、難読化の目的で行ったと想定される、マルウェアのconfigファイルを隠すための変更が加えられていた点が異なっていた。攻撃に成功すると、NetTravelerは一般的な形式のファイルを盗み出す。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop