
月例セキュリティ情報8件を公開、最大深刻度「緊急」は3件(日本マイクロソフト)
日本マイクロソフトは、2014年10月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知9件から1件少ない8件となった。
脆弱性と脅威
セキュリティホール・脆弱性
「緊急」
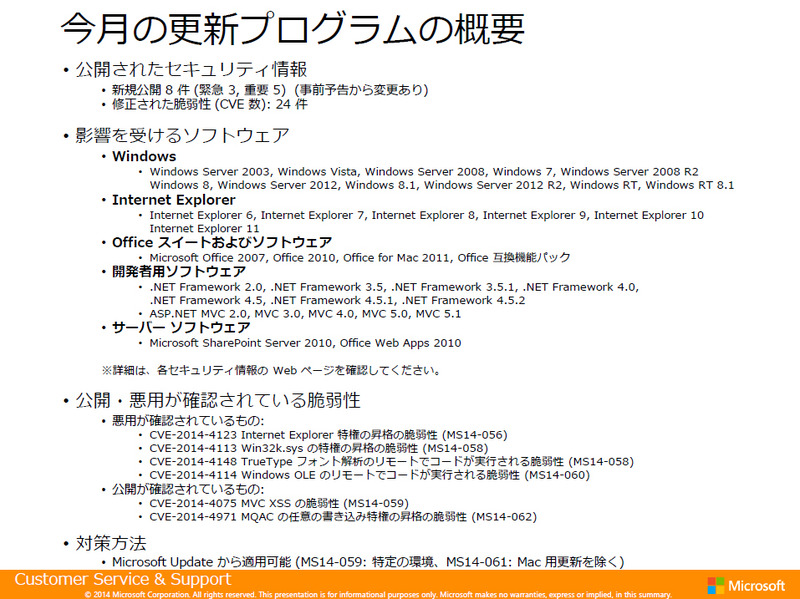
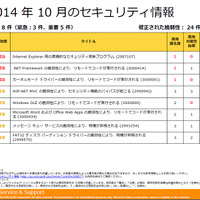
MS14-056:Internet Explorer 用の累積的なセキュリティ更新プログラム(2987107)要再起動
MS14-057:.NET Framework の脆弱性により、リモートでコードが実行される(3000414)再起動が必要な場合あり
MS14-058:カーネルモード ドライバーの脆弱性により、リモートでコードが実行される(3000061)要再起動
「重要」
MS14-059:ASP.NET MVC の脆弱性により、セキュリティ機能のバイパスが起こる(2990942)再起動が必要な場合あり
MS14-060:Windows OLE の脆弱性により、リモートでコードが実行される (3000869)再起動が必要な場合あり
MS14-061:Microsoft Word および Office Web Apps の脆弱性により、リモートでコードが実行される(3000434)再起動が必要な場合あり
MS14-062:メッセージ キュー サービスの脆弱性により、特権が昇格される(2993254)要再起動
MS14-063:FAT32 ディスク パーティション ドライバーの脆弱性により、特権が昇格される(2998579)要再起動
このうち、MS14-059(CVE-2014-4075)およびMS14-062(CVE-2014-4971)は脆弱性が一般に公開されており、MS14-056(CVE-2014-4123)、MS14-058(CVE-2014-4113、CVE-2014-4148)、MS14-060(CVE-2014-4114)は悪用が確認されている。同社では、企業ユーザに対しては、適用優先度「1」のMS14-056(Internet Explorer)、MS14-057(.NET Framework)、MS14-058(カーネルモード ドライバ)については至急適用を進めるよう呼びかけている。
関連記事
この記事の写真
/




