「Drupal」の脆弱性でWebサイトの改ざんなどを受ける可能性(JPCERT/CC) | ScanNetSecurity
2026.11.16(月)

「Drupal」の脆弱性でWebサイトの改ざんなどを受ける可能性(JPCERT/CC)

JPCERT/CCは、「Drupal」の脆弱性に関する注意喚起を発表した。

脆弱性と脅威 脅威動向
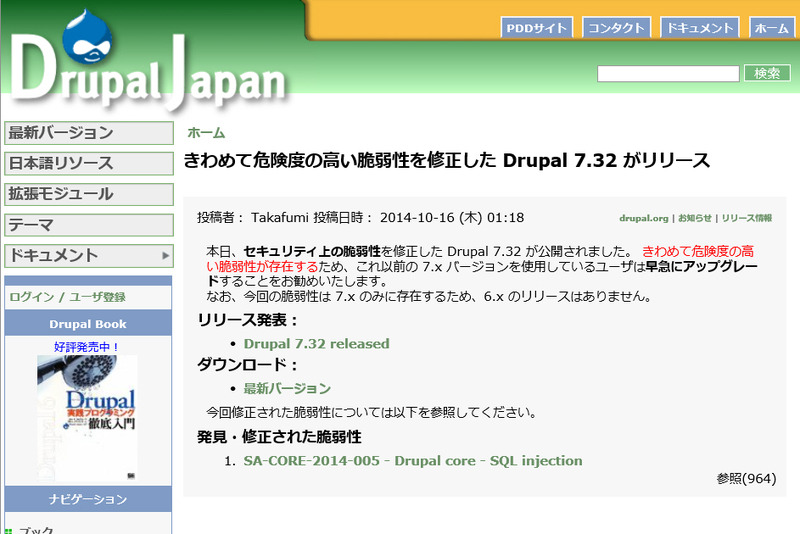
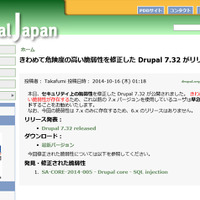
Drupal Japanによるアップデート情報
Drupal Japanによるアップデート情報 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は10月21日、「Drupal」の脆弱性に関する注意喚起を発表した。DrupalにはSQLインジェクションの脆弱性があり、この脆弱性を悪用することで、リモートの攻撃者は任意のSQLコマンドを実行することが可能となる。結果として、影響を受けるバージョンのDrupalが稼働しているWebサイトを改ざんしたり、管理者アカウントを作成する可能性がある。影響を受けるバージョンは、「Drupal 7.31 およびそれ以前」で、Drupal 6系は影響を受けないとのこと。

JPCERT/CCで検証を行った結果、この脆弱性を用いて作成したDrupalの管理者アカウントにてDrupalへログインを行い、モジュールの設定変更などを行うことでWebサーバの実行権限で任意のPHPコードを実行できることを確認したという。JPCERT/CCでは対策として、Drupalより公開されている本脆弱性を修正したバージョン「Drupal 7.32」を、十分なテストを実施の上で修正済みバージョンを適用することを勧めている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

ランキングをもっと見る
PageTop