NAT-PMPを実装するルータなどにWAN側から操作される脆弱性(JVN) | ScanNetSecurity
2026.11.04(水)

NAT-PMPを実装するルータなどにWAN側から操作される脆弱性(JVN)

IPAおよびJPCERT/CCは、NAT-PMPを実装している複数のデバイスには、外部から情報を取得されたりポートマッピング設定を操作される問題があることが報告されていると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
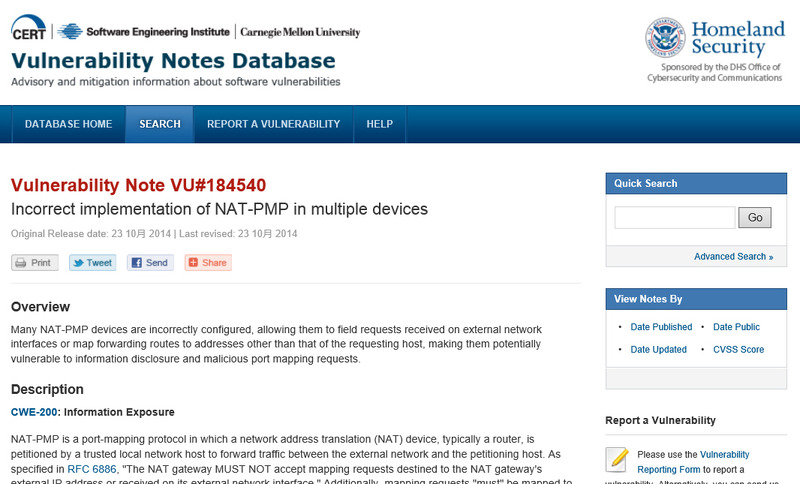
CERT/CCによる脆弱性情報
CERT/CCによる脆弱性情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は10月24日、NAT Port Mapping Protocol(NAT-PMP)を実装している複数のデバイスには、外部から情報を取得されたりポートマッピング設定を操作される問題があることが報告されていると「Japan Vulnerability Notes(JVN)」で発表した。NAT-PMPは、NATデバイスとLAN側ホストとの間でアドレス/ポートマッピングリクエストのやりとりを行うためのプロトコル。

インターネット上に、WAN側からのリクエストに対して応答するNAT-PMPデバイスが大量に存在することが報告されている。報告者のレポートでは、NAT-PMPの実装 miniupnpd を使った製品における実装上の不具合や使用時の不適切な設定が原因のひとつとして考えられるとしている。この脆弱性が悪用されると、リモートの攻撃者によってNATデバイスに関する情報を取得されたり、ポートマッピングの設定を操作される可能性がある。JVNでは、製品開発者に対してRFC 6866に記載されている制約条件を正しく実装すること、製品ユーザに対してNATデバイスが適切に設定されていることを確認することを呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop