ドメイン名ハイジャックの被害を確認、誘導先サイトにマルウェアも(JPRS) | ScanNetSecurity
2026.11.08(日)

ドメイン名ハイジャックの被害を確認、誘導先サイトにマルウェアも(JPRS)

JPRSは、国内の組織が運用する複数の.comサイトが、ドメイン名の登録情報の不正書き換えによるドメイン名ハイジャックの被害を受けたという情報を入手したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
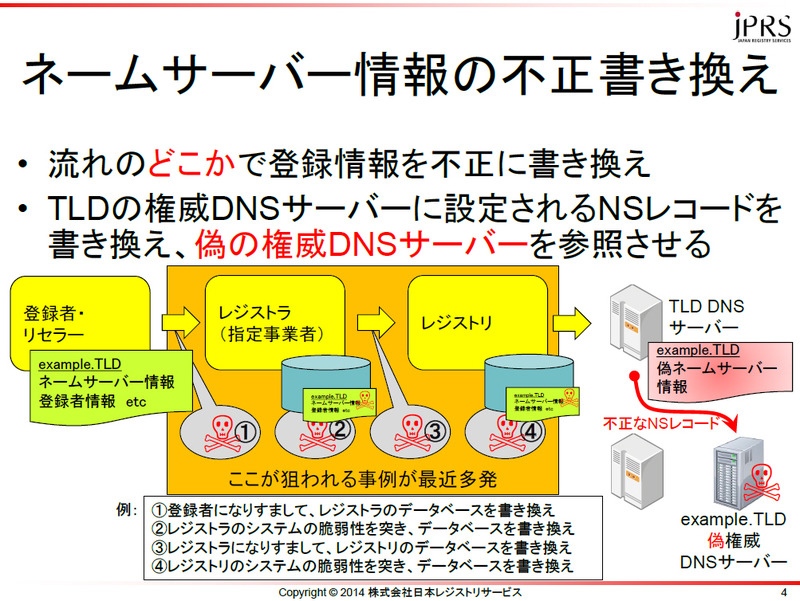
ネームサーバ情報の不正書き換えの流れ
ネームサーバ情報の不正書き換えの流れ 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は11月5日、国内の組織が運用する複数の.comサイトが、ドメイン名の登録情報の不正書き換えによるドメイン名ハイジャックの被害を受けたという情報を入手したとして、注意喚起を発表した。この攻撃手法では、レジストリに登録されたネームサーバ情報を書き換えることで、正規のサイトを直接攻撃することなく、攻撃者が準備した偽サイトに利用者のアクセスを誘導する。

今回の事例では、誘導先の偽サイトに攻撃者によるメッセージや政治的スローガンなどを表示するような従来の示威行為とは異なり、偽サイトから特定の利用者に対しマルウェアの注入を図る行為が実行されていたという。Webサイトのみにとどまらず、その閲覧者も直接の攻撃対象となっている。

JPRSでは現時点において、JPドメイン名がこうした攻撃の対象となったという情報は入手していないとしているが、この攻撃手法はレジストリ・レジストラモデルを採用するすべてのTLDに適用可能であり、JPドメイン名を含む各TLDにおいて、適切な対策を考慮・実施する必要があるとしている。JPRSでは対策として、各システムにおける脆弱性対策・情報漏えい対策、アカウント管理の適正化、レジストリロックの設定などを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. 「@cosme」に不正アクセス、約300万人の会員情報が漏えい

    「@cosme」に不正アクセス、約300万人の会員情報が漏えい

  5. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop