ドメイン名ハイジャックの被害を確認、誘導先サイトにマルウェアも(JPRS) | ScanNetSecurity
2026.11.16(月)

ドメイン名ハイジャックの被害を確認、誘導先サイトにマルウェアも(JPRS)

JPRSは、国内の組織が運用する複数の.comサイトが、ドメイン名の登録情報の不正書き換えによるドメイン名ハイジャックの被害を受けたという情報を入手したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
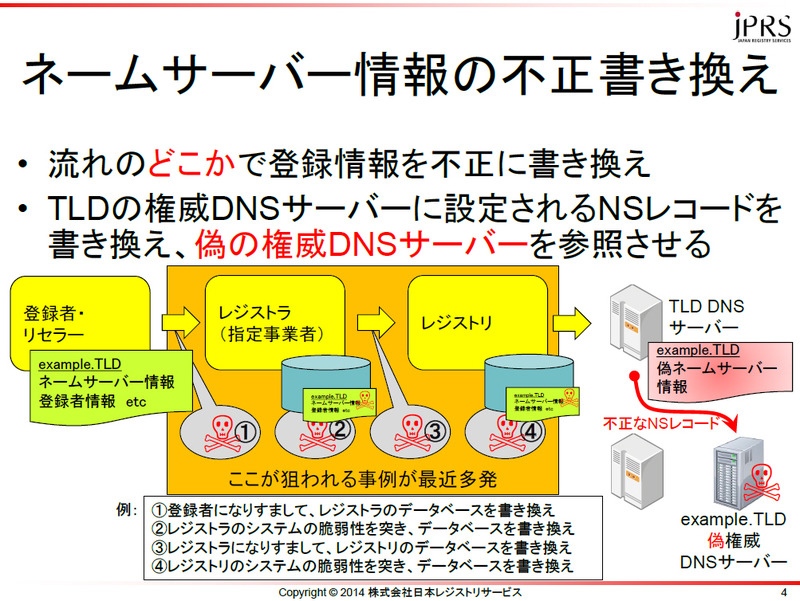
ネームサーバ情報の不正書き換えの流れ
ネームサーバ情報の不正書き換えの流れ 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は11月5日、国内の組織が運用する複数の.comサイトが、ドメイン名の登録情報の不正書き換えによるドメイン名ハイジャックの被害を受けたという情報を入手したとして、注意喚起を発表した。この攻撃手法では、レジストリに登録されたネームサーバ情報を書き換えることで、正規のサイトを直接攻撃することなく、攻撃者が準備した偽サイトに利用者のアクセスを誘導する。

今回の事例では、誘導先の偽サイトに攻撃者によるメッセージや政治的スローガンなどを表示するような従来の示威行為とは異なり、偽サイトから特定の利用者に対しマルウェアの注入を図る行為が実行されていたという。Webサイトのみにとどまらず、その閲覧者も直接の攻撃対象となっている。

JPRSでは現時点において、JPドメイン名がこうした攻撃の対象となったという情報は入手していないとしているが、この攻撃手法はレジストリ・レジストラモデルを採用するすべてのTLDに適用可能であり、JPドメイン名を含む各TLDにおいて、適切な対策を考慮・実施する必要があるとしている。JPRSでは対策として、各システムにおける脆弱性対策・情報漏えい対策、アカウント管理の適正化、レジストリロックの設定などを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  3. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

  4. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  5. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

ランキングをもっと見る
PageTop