ドメイン名ハイジャックの被害を確認、誘導先サイトにマルウェアも(JPRS) | ScanNetSecurity
2026.10.02(金)

ドメイン名ハイジャックの被害を確認、誘導先サイトにマルウェアも(JPRS)

JPRSは、国内の組織が運用する複数の.comサイトが、ドメイン名の登録情報の不正書き換えによるドメイン名ハイジャックの被害を受けたという情報を入手したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
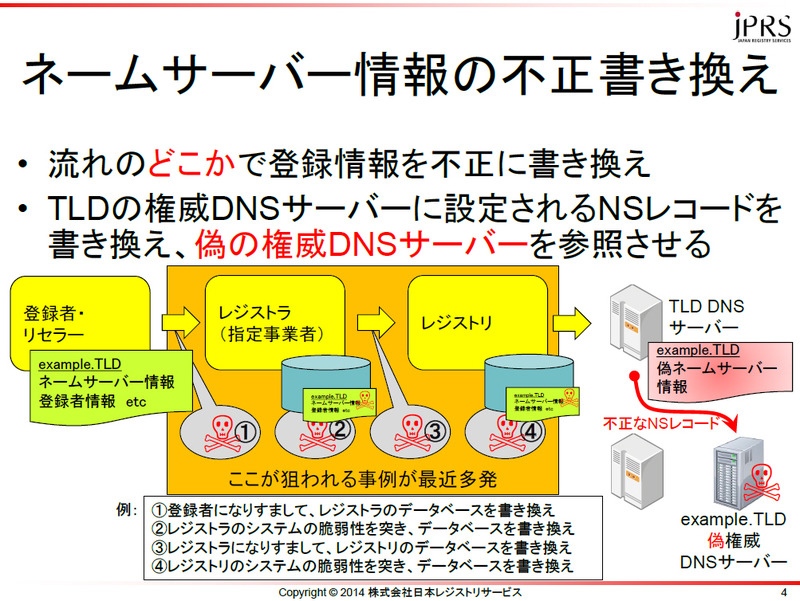
ネームサーバ情報の不正書き換えの流れ
ネームサーバ情報の不正書き換えの流れ 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は11月5日、国内の組織が運用する複数の.comサイトが、ドメイン名の登録情報の不正書き換えによるドメイン名ハイジャックの被害を受けたという情報を入手したとして、注意喚起を発表した。この攻撃手法では、レジストリに登録されたネームサーバ情報を書き換えることで、正規のサイトを直接攻撃することなく、攻撃者が準備した偽サイトに利用者のアクセスを誘導する。

今回の事例では、誘導先の偽サイトに攻撃者によるメッセージや政治的スローガンなどを表示するような従来の示威行為とは異なり、偽サイトから特定の利用者に対しマルウェアの注入を図る行為が実行されていたという。Webサイトのみにとどまらず、その閲覧者も直接の攻撃対象となっている。

JPRSでは現時点において、JPドメイン名がこうした攻撃の対象となったという情報は入手していないとしているが、この攻撃手法はレジストリ・レジストラモデルを採用するすべてのTLDに適用可能であり、JPドメイン名を含む各TLDにおいて、適切な対策を考慮・実施する必要があるとしている。JPRSでは対策として、各システムにおける脆弱性対策・情報漏えい対策、アカウント管理の適正化、レジストリロックの設定などを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop