
マルウェア「DeathRing」がスマートフォン出荷時から仕込まれている機種のリストを公表(Lookout)
米Lookoutは4日、スマートフォンに出荷時から混入されていた新たなマルウェア「DeathRing」に関する情報を公開した。
脆弱性と脅威
脅威動向
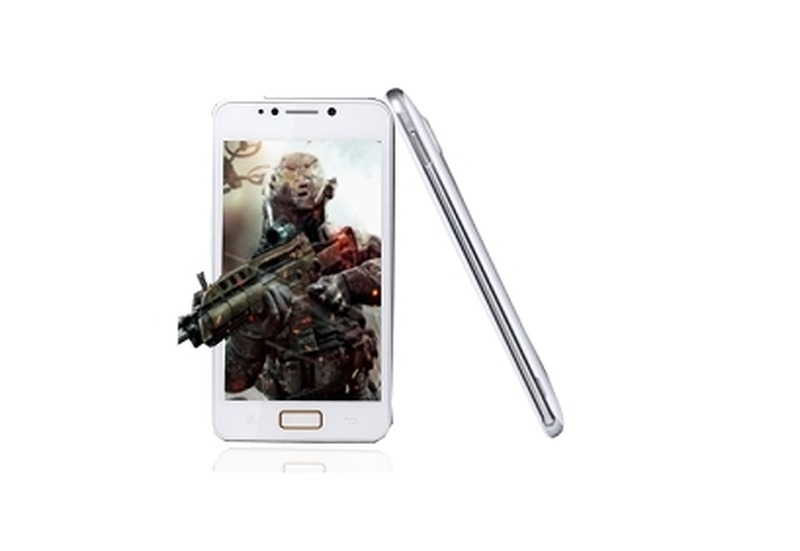
「DeathRing」は、中国製のトロイの木馬。主にアジア、アフリカ諸国で流通しているいくつものスマートフォンに、出荷時から仕込まれているという。着信音アプリに見せかけているが、実際は外部から不正プログラムをダウンロードし、個人情報を詐取したりする。また起動条件が特殊で、スマートフォンを5回再起動したとき、50回以上端末からスリープと復帰を繰り返したときに、動作するとみられる。
今回米Lookoutは、DeathRingの感染が確認された機種として、以下のリストを公表している。
・偽造品のSamsung GALAXY S4/Note II
・TECNOのさまざまなデバイス
・Gionee Gpad G1
・Gionee GN708W
・Gionee GN800
・Polytron Rocket S2350
・Hi-Tech Amaze Tab
・Karbonn TA-FONE A34/A37
・Jiayu G4S - Galaxy S4 Clone
・Haier H7
・メーカー不詳Samsung i9502+のコピー製品
これらは、ベトナム、インドネシア、インド、ナイジェリア、台湾、中国などで流通している機種で、孫請けメーカー(ティア3)の製品だ。システムフォルダにプレインストールされているため、セキュリティベンダーがこのマルウェアを駆除することはできないため、請求書を常にチェックして、不審な課金がないか確認するといった手段しか対策はないようだ。
「出荷時にマルウェアが混入されていたスマホ」、Lookoutがリスト公表
《冨岡晶@RBB TODAY》
関連記事
-

マルウェア作家が BusyBox の利用者に Shellshock を悪用した攻撃を仕掛ける~2014 年になっても、一部の人々はまだデフォルトのユーザー名とパスワードを利用している(The Register)
国際 -
「WireLurker」の容疑者 3 人、中国で逮捕との報告~ジェイルブレイクしていない i デバイスの初のマルウェアを作成した疑いで(The Register)
国際 -
「旧型」WireLurker は、Windows から i デバイスへの進出に挑戦し、失敗していた~マルウェアの進化:どのようにして新型は Apple に侵入したのか(The Register)
国際 -
正規のApple iOSアプリをマルウェアに置き換える攻撃(JVN)
脆弱性と脅威
この記事の写真
/




