サイバー攻撃を受けた企業は19.3%、このうち3割が標的型攻撃を受ける(IPA) | ScanNetSecurity
2026.11.16(月)

サイバー攻撃を受けた企業は19.3%、このうち3割が標的型攻撃を受ける(IPA)

IPAは、「2014年度情報セキュリティ事象被害状況調査」を実施し、その報告書を同日よりIPAのWebサイトで公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
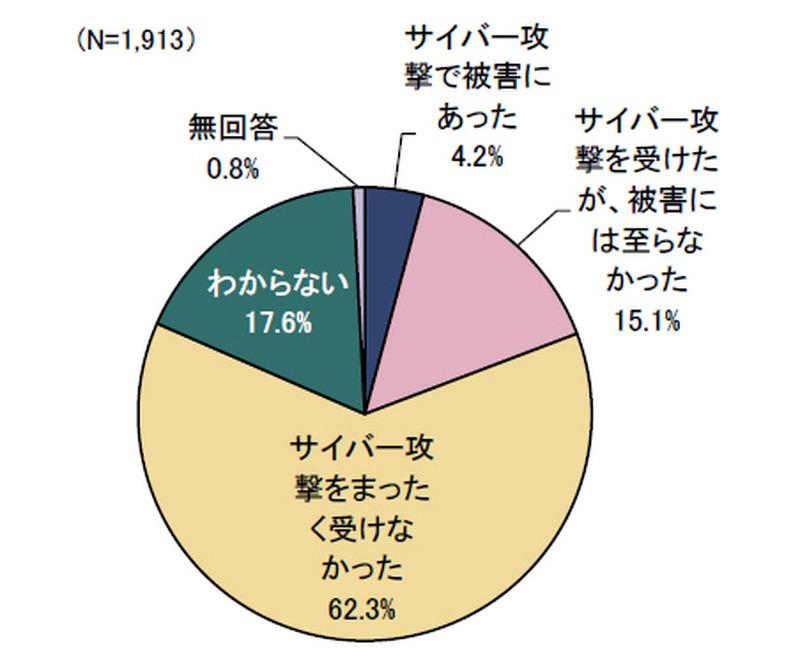
サイバー攻撃の遭遇経験
サイバー攻撃の遭遇経験 全 4 枚 拡大写真
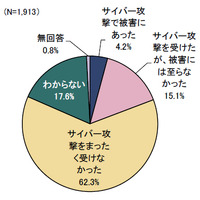
独立行政法人情報処理推進機構(IPA)は1月15日、「2014年度情報セキュリティ事象被害状況調査」を実施し、その報告書を同日よりIPAのWebサイトで公開した。本調査は2014年8月から10月、業種別・従業員数別に抽出した13,000企業を対象に郵送により実施したもの。回収結果は1,913件。調査結果によると、サイバー攻撃の被害に遭った回答は4.2%、発見のみの回答は15.1%であり、その合計(遭遇率)は19.3%となり、前回の13.8%から5.5ポイント増加した。

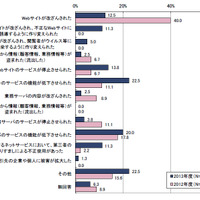
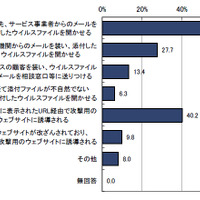
具体的な内容は、「Webサイトのサービスの機能が低下させられた」が最も多く22.5%、「Webサイトのサービスが停止させられた」被害も13.8%となっており、Webサイトに関する被害が多数を占めた。標的型攻撃を受けたのは、サイバー攻撃に遭遇した前述の19.3%(368社)のうち30.4%(112社)。このうち被害に遭った割合は18.8%(21社)であった。「同僚や取引先、サービス事業者からのメールを装い、添付したウイルスファイルを開かせる」という手口が最も多く54.5%(61社)、「電子メールに表示されたURL経由で攻撃用のWebサイトに誘導される」が40.2%(45社)で続いた。

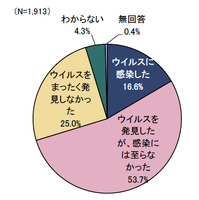
ウイルスに遭遇(発見と感染)した割合は2012年度(2013年調査)の71.5%から73.8%となり、2011年度の68.4%から年々増加傾向にある。侵入経路別では、最も多いのが「ウェブサイト閲覧」で65.4%(前回63.2%)、次いで「電子メール」が前回の51.7%から8.9ポイント増加し60.6%となった。一方で、クライアントPCへのセキュリティパッチの適用状況は、「常に適用し、適用状況も把握」が43.3%と、前回の36.0%から7.3ポイント増加した。このほか、組織内部で利用しているサーバへのセキュリティパッチ適用率が低いことや、小規模組織において定期的なパスワード変更の実施割合が低いことなどが明らかになっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

ランキングをもっと見る
PageTop