「メールディーラー」にクロスサイトスクリプティングの脆弱性(ラック) | ScanNetSecurity
2026.10.28(水)

「メールディーラー」にクロスサイトスクリプティングの脆弱性(ラック)

ラックは、LAC Advisory No.119として「メールディーラーにおけるクロスサイトスクリプティングの脆弱性」を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
「メールディーラー」にクロスサイトスクリプティングの脆弱性(ラック)
「メールディーラー」にクロスサイトスクリプティングの脆弱性(ラック) 全 1 枚 拡大写真
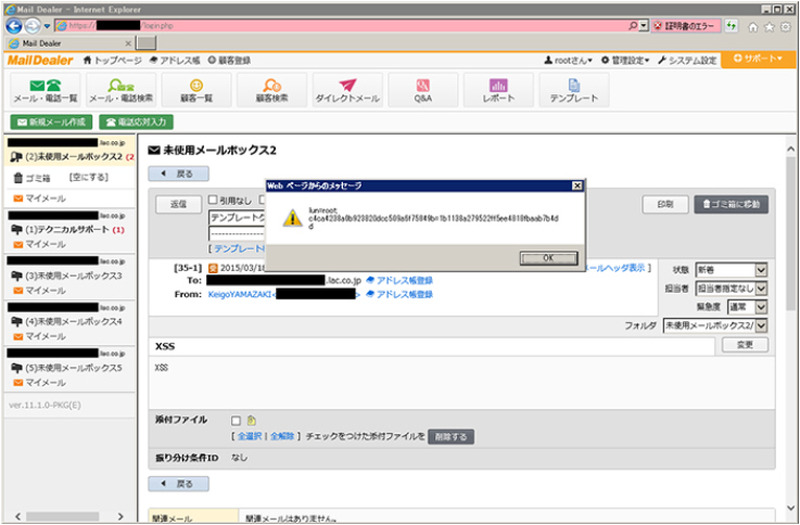
株式会社ラックは5月12日、LAC Advisory No.119として「メールディーラーにおけるクロスサイトスクリプティングの脆弱性」を発表した。同社サイバー・グリッド研究所/システムアセスメント部の山崎圭吾氏が発見したもので、情報セキュリティ早期警戒パートナーシップに基づいて同社からIPAに報告し、JPCERT/CCにより開発者との調整が行われた。

メールディーラー(Mail Dealer)は、株式会社ラクスが提供する、問い合わせ窓口などのメールを共有して一元管理するソフトウェア。そのバージョン11.2.1 およびそれ以前には、添付ファイルのファイル名の処理に起因する格納型のクロスサイトスクリプティングの脆弱性(CVE-2015-0915)が存在する。この脆弱性が悪用されると、悪意あるメールによって任意のスクリプトが実行され、結果として意図しないメールを送信されたり、他の無関係なメールを閲覧される可能性がある。対策方法として、最新版へアップデートを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop