SHODANを攻撃対象の探索に悪用できる可能性を示唆、対策方法を紹介(JPCERT/CC) | ScanNetSecurity
2026.11.16(月)

SHODANを攻撃対象の探索に悪用できる可能性を示唆、対策方法を紹介(JPCERT/CC)

JPCERT/CCは、「SHODANを悪用した攻撃に備えて -制御システム編-」と題した資料を公開した。

脆弱性と脅威 脅威動向
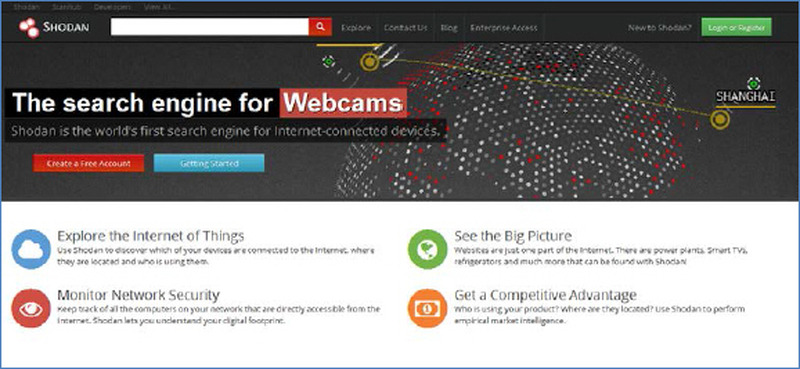
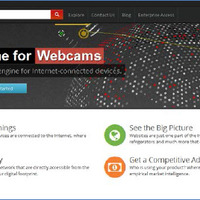
SHODANトップページ(https://www.shodan.io)
SHODANトップページ(https://www.shodan.io) 全 2 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は6月9日、「SHODANを悪用した攻撃に備えて -制御システム編-」と題した資料を公開した。SHODANとは、インターネット上に公開されているさまざまな機器に関する情報をデータベース化し、インターネット上のサービスとして検索可能にするWebサービス。たとえば、Webサーバのドメイン名やIPアドレス、ポート番号80(または443)を指定して検索すれば、目的のWebサーバの情報を取得できる。

またSHODANは、ルータやスイッチ、複合機、ビル管理システム、Webカメラ、NAS、ネットワーク家電、制御システムなどについても、特定のプロトコルのポート番号を指定して検索することで、そのプロトコルをサポートする世界中の機器をリストアップできる。SHODANはインターネット全域に対して探索を行いデータを収集しているため、インターネットからアクセス可能な状態で設置されている機器は、設置した者の意図にかかわらずSHODANのデータベースに登録されている可能性がある。資料では、このシステムを攻撃対象の探索にも悪用できるとして、その攻撃手法や対策情報について紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop