ロシアの正規の銀行アプリを装うAndroidトロイの木馬を検出(Dr.WEB) | ScanNetSecurity
2026.11.19(木)

ロシアの正規の銀行アプリを装うAndroidトロイの木馬を検出(Dr.WEB)

Dr.WEBは、同社のセキュリティリサーチャーがAndroidユーザを狙う新たなバンキングトロイの木馬を発見したと発表した。

脆弱性と脅威 脅威動向
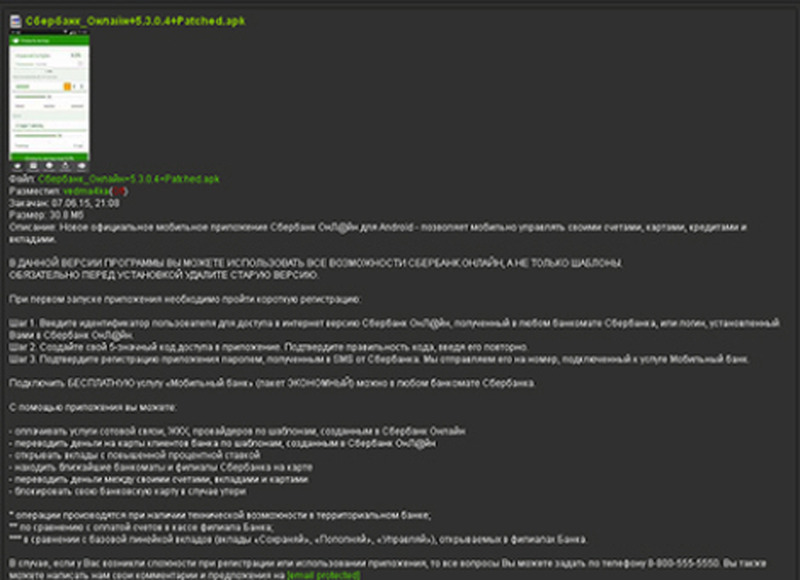
当該アプリのダウンロードサイト
当該アプリのダウンロードサイト 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は6月11日、同社のセキュリティリサーチャーがAndroidユーザを狙う新たなバンキングトロイの木馬を発見したと発表した。「Android.BankBot.65.origin」と名付けられたこのトロイの木馬は、ロシアのモバイルバンキングアプリケーション「Sberbank Online」に組み込まれ、正規のソフトウェアを装って拡散されていた。

このプログラムは正規バージョンとまったく同じ機能を備えているため、ユーザはマルウェアをダウンロードしたことに気づかず、個人情報を危険にさらしてしまう。同アプリは、これまでに70台のAndroidデバイス上にダウンロードされている。インストールされ実行されると、同アプリはトロイの木馬の動作パラメータを含んだ特別な設定ファイルを作成し、C&Cサーバーに接続、POSTリクエストを使用してAndroidデバイス内の情報を送信する。これにより銀行口座から不正送金を行ったり、さまざまな詐欺行為のメッセージを表示する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop