BIND 9.xにDNSサービス停止の脆弱性(JPRS) | ScanNetSecurity
2026.11.13(金)

BIND 9.xにDNSサービス停止の脆弱性(JPRS)

JPRSは、BIND 9.xの脆弱性(DNSサービスの停止)について発表した。

脆弱性と脅威 セキュリティホール・脆弱性
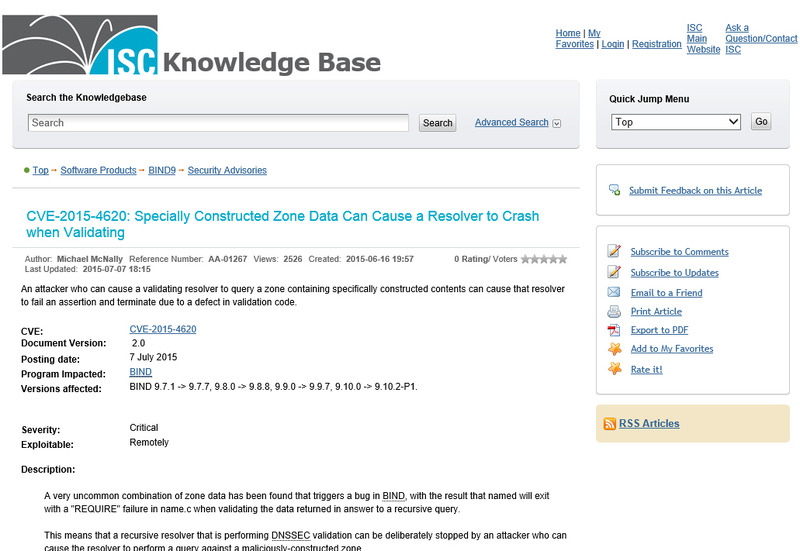
ISCによる脆弱性情報
ISCによる脆弱性情報 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は7月8日、BIND 9.xの脆弱性(DNSサービスの停止)について発表した。これは、BIND 9.xにおける実装上の不具合により、namedに対する外部からのサービス不能(DoS)攻撃が可能となる脆弱性が、開発元のISCから発表されたというもの。ISCは、本脆弱性の深刻度(Severity)を「重大(Critical)」と評価している。対象となるバージョンは、「9.10系列:9.10.0~9.10.2-P1」「9.9系列:9.9.0~9.9.7」「9.8系列:9.8.0~9.8.8」「9.7系列:9.7.1~9.7.7」。

本脆弱性は、DNSSEC検証の処理に起因するもの。DNSSEC検証が有効に設定されているフルリゾルバ(キャッシュDNSサーバ)において、特別に作成されたゾーンデータを含むゾーンの名前解決処理を実行した際、namedが異常終了する障害が発生する。JPRSでは解決策として、本脆弱性を修正したパッチバージョン(BIND 9.10.2-P2/9.9.7-P1)への更新、あるいは各ディストリビューションベンダからリリースされる更新の適用を、速やかに実施することを挙げている。ただし、ISCでは9.8以前の系列のBIND 9のサポートを終了している。なお、DNSSEC検証機能を無効に設定することで一時的な回避策となるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  2. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

  3. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

ランキングをもっと見る
PageTop