アメーバを騙るフィッシングサイトを確認、注意を呼びかけ(フィッシング対策協議会) | ScanNetSecurity
2026.11.16(月)

アメーバを騙るフィッシングサイトを確認、注意を呼びかけ(フィッシング対策協議会)

フィッシング対策協議会は、アメーバを騙るフィッシングサイトを確認したとして注意喚起を発表した。

脆弱性と脅威 脅威動向
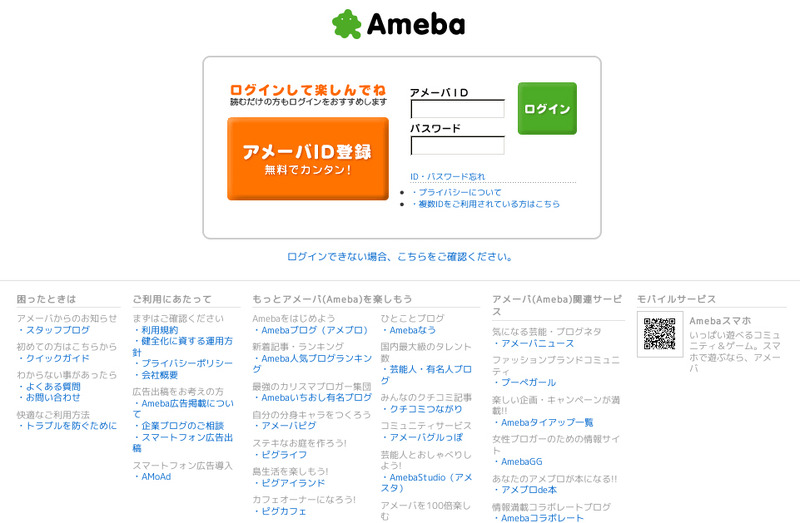
確認されたフィッシングサイト
確認されたフィッシングサイト 全 1 枚 拡大写真
フィッシング対策協議会は7月8日、アメーバ(Ameba)を騙るフィッシングサイトを確認したとして注意喚起を発表した。確認されているフィッシングサイトのURLは以下の通り。

http://pigg-gold.●●●●.com/ameba.htm

同協議会では、7月8日17時30分の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性もあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(アメーバID、パスワードなど)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  3. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

  4. アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

    アイリスオーヤマ公式通販サイト「アイリスプラザ」に不正アクセス、約770万人の個人情報が漏えいした可能性

  5. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

ランキングをもっと見る
PageTop