「三井住友銀行」を騙るフィッシングサイトを確認、画像の文字が角張った雑な作りに(フィッシング対策協議会) | ScanNetSecurity
2026.10.02(金)

「三井住友銀行」を騙るフィッシングサイトを確認、画像の文字が角張った雑な作りに(フィッシング対策協議会)

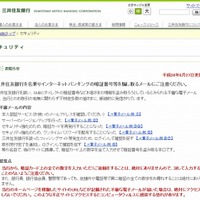
 フィッシング対策協議会は20日、「三井住友銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意喚起する文章を公開した。三井住友銀行も注意を呼びかけている。

脆弱性と脅威 脅威動向
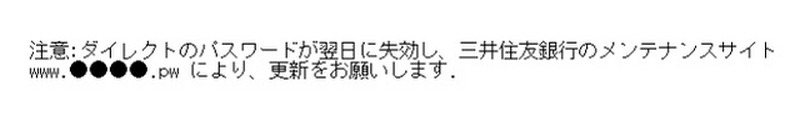
スパムメールの内容
スパムメールの内容 全 3 枚 拡大写真
 フィッシング対策協議会は20日、「三井住友銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意喚起する文章を公開した。三井住友銀行も注意を呼びかけている。

 それによると、三井住友銀行を騙った不正メールが送信されているとのこと。20日17時の時点でフィッシングサイトは稼働中で、同協議会はJPCERTコーディネーションセンターに調査依頼済み。

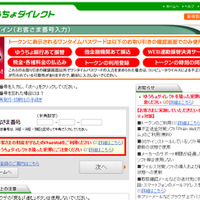
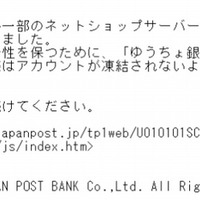
 メールは、たった1行で「注意:ダイレクトのパスワードが翌日に失効し、三井住友銀行のメンテナンスサイトwww.●●●●.pwにより、更新をお願いします」という内容で、URLもそのまま記載されている。ちなみにドメイン名「.pw」はProfesional Workで“プロ向けのドメイン”という位置付けだが、銀行などが利用することは基本的にあり得ない。リンク先サイトは三井住友銀行のロゴも使用し、一見似たようなデザインだが、画像の文字が角張っているなど、雑な作りの偽サイトとなっている。

 同協議会および三井住友銀行では、このようなフィッシングサイトで、ユーザーID、ログインパスワードなどを絶対に入力しないように注意を呼びかけている。

「三井住友銀行」を騙るスパム……たった1行のメール&雑な偽サイト

《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

ランキングをもっと見る
PageTop