「JPDirect」を騙るフィッシングメールとWebサイトの存在を確認(JPRS) | ScanNetSecurity
2026.10.26(月)

「JPDirect」を騙るフィッシングメールとWebサイトの存在を確認(JPRS)

 日本レジストリサービス(JPRS)は13日、同社が提供するドメイン登録管理サービス「JPDirect」を騙るフィッシングメールおよびWebサイトの存在を確認したとして注意を呼びかけた。

脆弱性と脅威 脅威動向
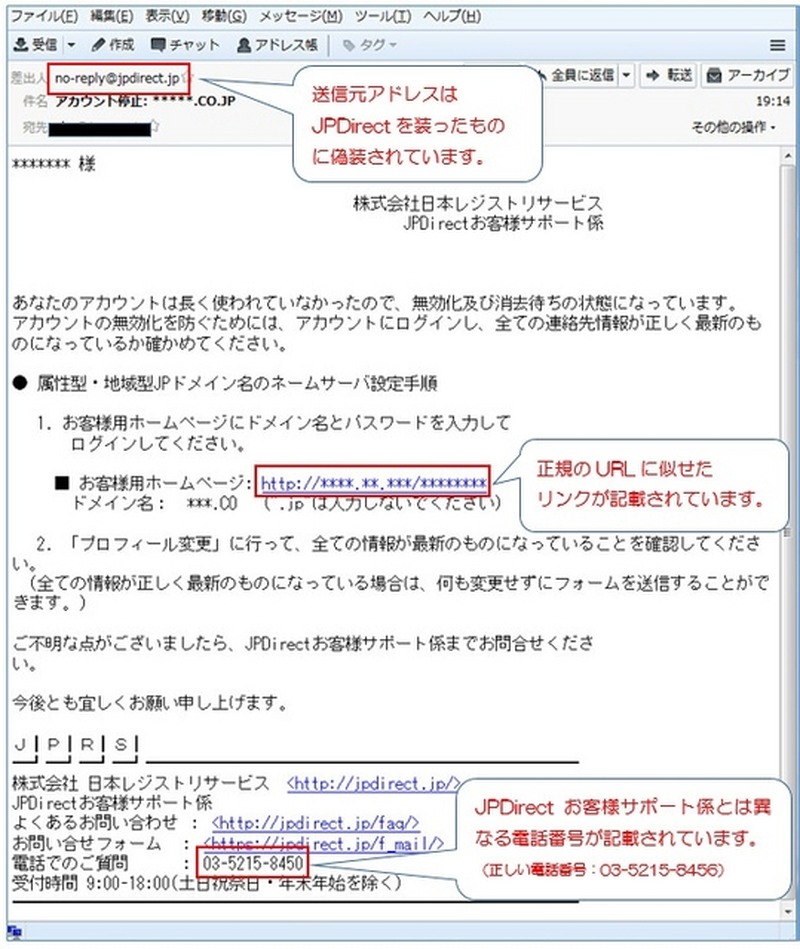
フィッシングメールのイメージ
フィッシングメールのイメージ 全 2 枚 拡大写真
 日本レジストリサービス(JPRS)は13日、同社が提供するドメイン登録管理サービス「JPDirect」を騙るフィッシングメールおよびWebサイトの存在を確認したとして注意を呼びかけた。

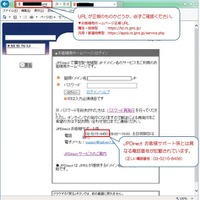
 同日の13日14時30分ごろに存在を確認。メールタイトルは「アカウント停止:○○.co.jp」、送信元メールアドレスは「no-reply@jpdirect.jp」、本文は「あなたのアカウントは長く使われていなかったので、無効化及び消去待ちの状態になっています」などとなっており、偽サイトに誘導を図る内容となっている。

 正規URLに似せたリンク先のサイトは、ドメイン名とパスワードを入力させる内容で、これによりアカウント情報を詐取するのが狙いとみられる。なお同メールおよびサイトには電話番号も記載されているが、これも似た番号で正規のものとは異なるとのこと。

ドメイン管理サービス「JPDirect」を騙るフィッシングサイトが登場

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  2. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  3. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  4. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

  5. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

ランキングをもっと見る
PageTop