SMBCダイレクトのスマホアプリでワンタイムパスワード認証が可能に(三井住友銀行) | ScanNetSecurity
2026.11.19(木)

SMBCダイレクトのスマホアプリでワンタイムパスワード認証が可能に(三井住友銀行)

 三井住友銀行は8月19日からスマートフォンアプリを使ってネットバンキング「SMBCダイレクト」の認証が行えるようにすることに伴い、SMBCダイレクトの利用規定およびキャッシュカードの規定を改定することを発表した。

製品・サービス・業界動向 業界動向
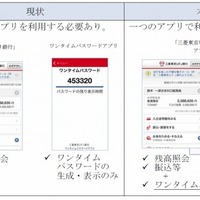
今回導入された「パスワードカード(スマホアプリ版)」は対応OSがAndroid2.3~5.1、iOS5.1.1~8.3までと広く対応する(画像は公式Webサイト)
今回導入された「パスワードカード(スマホアプリ版)」は対応OSがAndroid2.3~5.1、iOS5.1.1~8.3までと広く対応する(画像は公式Webサイト) 全 2 枚 拡大写真
 三井住友銀行は8月19日からスマートフォンアプリを使ってネットバンキング「SMBCダイレクト」の認証が行えるようにすることに伴い、SMBCダイレクトの利用規定およびキャッシュカードの規定を改定することを発表した。

 今回の改定は、SMBCダイレクトのスマホアプリに「パスワードカード(スマホアプリ版)」を導入したことによるもの。Android版及びiOS版のアプリを扱うことで、既存のパスワードカードと同等のサービスを提供できるようになるため、既存のパスワードカードの携帯が不要になる。ちなみにパスワードカードはカードサイズのワンタイムパスワード生成機として、同行では2013年に導入していた。

 改定される利用規定はスマートフォンアプリ版のパスワードカードに関する規定の追加となり、利用規定、申込手続きにかかる追加規定、免責事項などの追加となっている。

三井住友銀行、ネットバンキングの個人認証をスマホアプリに対応

《小菅@RBB TODAY》
関連記事
この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  3. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop