「Dr.WEB」からのメールを装う感染目的のメールをロシアで確認(Dr.WEB) | ScanNetSecurity
2026.09.18(金)

「Dr.WEB」からのメールを装う感染目的のメールをロシアで確認(Dr.WEB)

Dr.WEBは、同社からの通知を装ったメールが送信されていることをロシア国内で確認したと発表した。

脆弱性と脅威 脅威動向
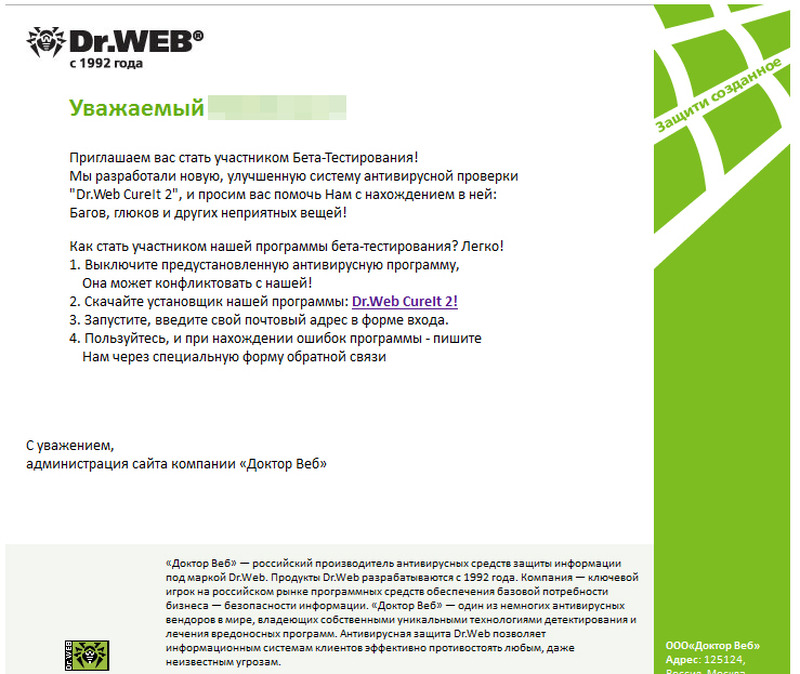
確認された偽メール
確認された偽メール 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は9月29日、同社からの通知を装ったメールが送信されていることをロシア国内で確認したと発表した。メッセージのヘッダーには「Hello [ユーザ名], we would like to invite you to become our Tester(Здравствуйте, [имя пользователя], станьте нашим Тестером)」と記載され、内容はユーティリティ「Dr.Web CureIt 2」のテスターとしての参加を呼びかけるものであったという。

また、その際にユーザはユーティリティとの非互換性を避けるためアンチウイルスソフトウェアを無効にするよう指示される。さらに、本文内のリンクをクリックすると偽のWebサイトにアクセスし、トロイの木馬「Trojan.PWS.Stealer.13052」がダウンロードされたという。このトロイの木馬は、感染したPCに保存されているパスワードなどの情報を盗む。同社ではこういった、よく知られたウイルス対策企業の名前を使用してユーザの信頼を得ようとする感染手法に注意するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop