標的型攻撃を理解している従業員は半数弱、1/4は「自社は標的にならない」(デジタルアーツ) | ScanNetSecurity
2026.11.18(水)

標的型攻撃を理解している従業員は半数弱、1/4は「自社は標的にならない」(デジタルアーツ)

デジタルアーツは、「勤務先における標的型攻撃の意識・実態調査」の結果を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
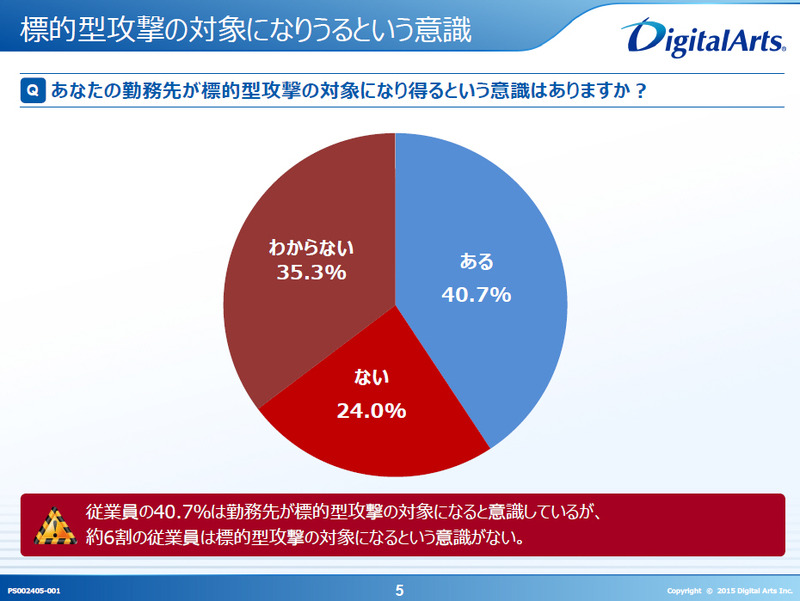
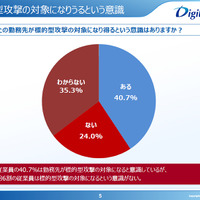
勤務先が標的型攻撃の対象になり得るという意識(従業員)
勤務先が標的型攻撃の対象になり得るという意識(従業員) 全 4 枚 拡大写真
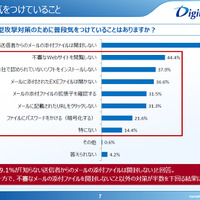
デジタルアーツ株式会社は10月30日、「勤務先における標的型攻撃の意識・実態調査」の結果を公開した。同調査は7月23日から25日、全国の企業に勤める従業員1,109名、情報システム管理者333名を対象に、インターネット調査により実施されたもの。調査結果によると、従業員においては標的型攻撃による影響を理解しているのは回答者の半数弱にとどまり、勤務先が標的型攻撃の対象になりうるという意識は、「ある」40.7%、「わからない」35.3%、「ない」24.0%であった。また、自分自身のセキュリティに関する意識は「平均的と思う」(46.9%)と考えており、普段から「知らない送信者からのメールの添付ファイルは開封しない」(69.1%)などに注意していると回答した。

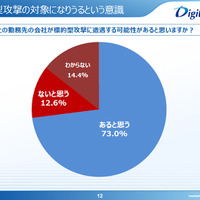
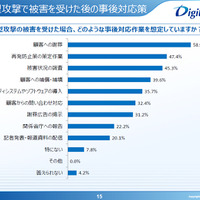
一方、情報システム管理者は、73.0%が勤務先が標的型攻撃に遭遇する可能性は「ある」と回答し、遭遇した場合には「顧客情報の漏えい」(61.0%)を致命的な想定被害として恐れ、被害後の対応として58.9%が「顧客への謝罪」を第一に考えていることがわかった。従業員への教育や情報発信としては、「メールでの注意喚起・情報発信」が57.7%と一番多く、「研修会・勉強会で直接レクチャー」が続いた。ただし、社内研修受講経験を「受けたことはない」と回答した従業員は58.0%となっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  2. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  3. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. 日本生命病院のインターネット閲覧用パソコンがサポート詐欺被害、院内規定に反し個人情報を保存

    日本生命病院のインターネット閲覧用パソコンがサポート詐欺被害、院内規定に反し個人情報を保存

ランキングをもっと見る
PageTop