少人数による攻撃でも深刻な影響を与える「Slow HTTP DoS Attack」を把握(警察庁) | ScanNetSecurity
2026.11.16(月)

少人数による攻撃でも深刻な影響を与える「Slow HTTP DoS Attack」を把握(警察庁)

警察庁は、Slow HTTP DoS Attackの可能性が疑われる攻撃事例を把握したとして、「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
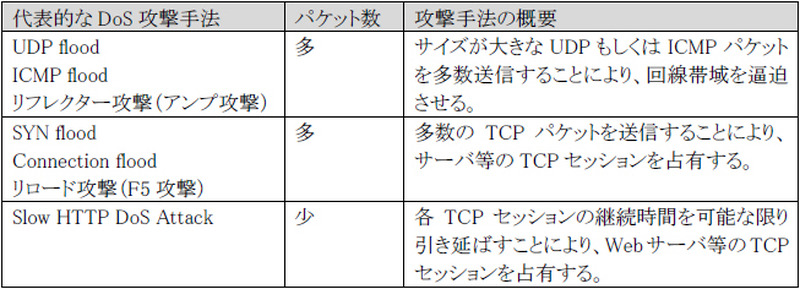
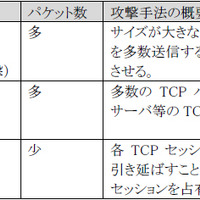
代表的なDoS 攻撃手法の相違点
代表的なDoS 攻撃手法の相違点 全 3 枚 拡大写真
警察庁は12月16日、Slow HTTP DoS Attackの可能性が疑われる攻撃事例を把握したとして、「@police」において注意喚起を発表した。この攻撃はSlow Client AttackあるいはSlow Rate Attackとも呼ばれ、共通の特徴を持つ複数のDoS攻撃手法の総称となっている。大量のパケットを攻撃対象に送る一般的なDoS攻撃とは異なり、比較的少ないパケット数で長時間に渡ってTCPセッションが継続するよう操作することにより、WebサーバのTCPセッションを占有、正規のサイト閲覧者がアクセスできないように妨害を行う。

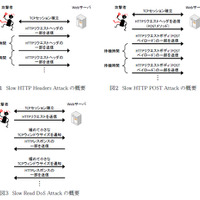
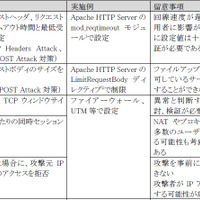
Slow HTTP DoS Attackは、継続時間の延長を試みる通信の対象により、さらに「Slow HTTP Headers Attack」「Slow HTTP POST Attack」「Slow Read DoS Attack」の3種類に分類される。インターネット上には、これらの攻撃手法を実装した攻撃ツールが複数公開されており、誰でも容易に攻撃を行える状況になっている。しかも、少人数でも攻撃対象に深刻な影響を与えることができる。同庁では、運用実態も考慮した上で、必要に応じてSlow HTTP DoS Attackへの対策を検討するよう提案している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

  5. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

ランキングをもっと見る
PageTop