BIND 9.xに、DNSサービスが停止する複数の脆弱性(JPRS) | ScanNetSecurity
2026.11.04(水)

BIND 9.xに、DNSサービスが停止する複数の脆弱性(JPRS)

JPRSは、BIND 9.xの脆弱性(DNSサービスの停止)について緊急の注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
BIND 9.xに、DNSサービスが停止する複数の脆弱性(JPRS)
BIND 9.xに、DNSサービスが停止する複数の脆弱性(JPRS) 全 1 枚 拡大写真
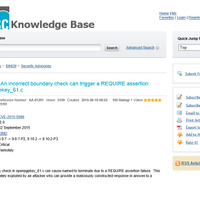
株式会社日本レジストリサービス(JPRS)は12月16日、BIND 9.xの脆弱性(DNSサービスの停止)について緊急の注意喚起を発表した。BIND 9.0.x以降のすべてのバージョン(9.10系列:9.10.0~9.10.3、それ以外の系列:9.0.x~9.9.8)のBIND 9が該当する。この脆弱性は、該当するBINDにおける実装上の不具合により、namedに対する外部からのDoS攻撃が可能となる脆弱性(CVE-2015-8000)が、開発元のISCから発表されたというもの。ISCでは、本脆弱性の深刻度(Severity)を「重大(Critical)」と評価している。

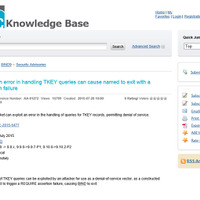
本脆弱性により、DNSサービスの停止が発生する可能性がある。また、攻撃はリモートからも行える。JPRSでは解決策として、本脆弱性を修正したパッチバージョン(BIND 9.10.3-P2/9.9.8-P2)への更新、あるいは各ディストリビューションベンダからリリースされる更新の適用を、速やかに実施することを挙げている。また、9.10系列:9.10.3~9.10.3-P1、および9.9系列:9.9.8~9.9.8-P1のBIND 9にも、実装上の不具合によりnamedに対する外部からのDoS攻撃が可能となる脆弱性(CVE-2015-8461)が存在する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  4. 「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

    「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

  5. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

ランキングをもっと見る
PageTop