サイト改ざんが依然としてインシデントの1/4を占める--JPCERT/CCレポート(JPCERT/CC) | ScanNetSecurity
2026.11.06(金)

サイト改ざんが依然としてインシデントの1/4を占める--JPCERT/CCレポート(JPCERT/CC)

JPCERT/CCは、2015年10月1日から12月31日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
インシデント報告関連件数
インシデント報告関連件数 全 3 枚 拡大写真
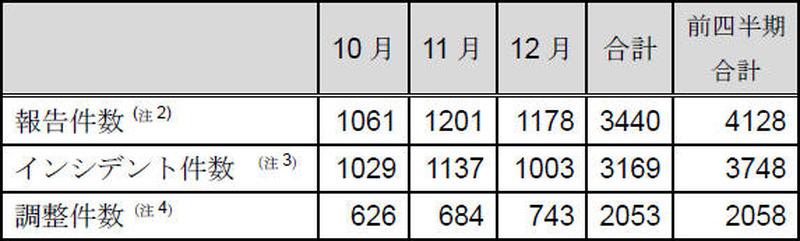
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は1月14日、2015年10月1日から12月31日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。インシデント報告対応レポートによると、同四半期にJPCERT/CCに寄せられたインシデント報告件数は3,440件で、前四半期(4,128件)から17%減少した。

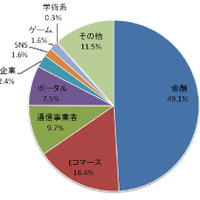
インシデントの内訳は「スキャン」が48.2%、「Webサイト改ざん」が26.1%、「フィッシングサイト」が15.0%を占めた。フィッシングサイト全体では、金融機関のサイトを装ったものが49.1%、Eコマースサイトを装ったものが16.4%を占めている。本四半期に報告が寄せられたフィッシングサイトの件数は474件で、前四半期の522件から9%減少し、前年度同期(466件)との比較では17%の増加となっている。

活動概要では、「高度サイバー攻撃への対策のための文書を公開」「標的型攻撃に使われるマルウエアに対する、検知ツールと分析スクリプトを公開」「JVNにて共通脆弱性評価システムCVSS v3 による脆弱性評価を開始」をトピックに挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  3. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  4. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

  5. 役員報酬を減額 ~ 日本郵政グループ、クロスセル同意を得ない非公開金融情報利用

    役員報酬を減額 ~ 日本郵政グループ、クロスセル同意を得ない非公開金融情報利用

ランキングをもっと見る
PageTop