サイト改ざんが依然としてインシデントの1/4を占める--JPCERT/CCレポート(JPCERT/CC) | ScanNetSecurity
2026.10.26(月)

サイト改ざんが依然としてインシデントの1/4を占める--JPCERT/CCレポート(JPCERT/CC)

JPCERT/CCは、2015年10月1日から12月31日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
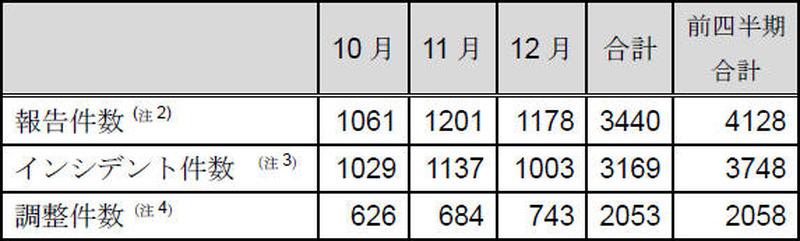
インシデント報告関連件数
インシデント報告関連件数 全 3 枚 拡大写真
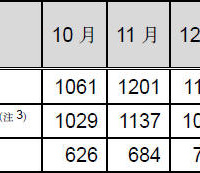
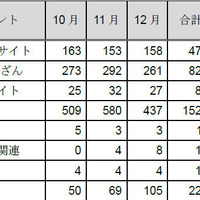
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は1月14日、2015年10月1日から12月31日までの四半期における「インシデント報告対応レポート」および「活動概要」を公開した。インシデント報告対応レポートによると、同四半期にJPCERT/CCに寄せられたインシデント報告件数は3,440件で、前四半期(4,128件)から17%減少した。

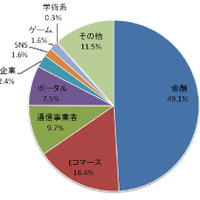
インシデントの内訳は「スキャン」が48.2%、「Webサイト改ざん」が26.1%、「フィッシングサイト」が15.0%を占めた。フィッシングサイト全体では、金融機関のサイトを装ったものが49.1%、Eコマースサイトを装ったものが16.4%を占めている。本四半期に報告が寄せられたフィッシングサイトの件数は474件で、前四半期の522件から9%減少し、前年度同期(466件)との比較では17%の増加となっている。

活動概要では、「高度サイバー攻撃への対策のための文書を公開」「標的型攻撃に使われるマルウエアに対する、検知ツールと分析スクリプトを公開」「JVNにて共通脆弱性評価システムCVSS v3 による脆弱性評価を開始」をトピックに挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  2. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

  5. エーアイセキュリティラボ、「A2B攻撃」に特化した診断ツールを近日中に提供

    エーアイセキュリティラボ、「A2B攻撃」に特化した診断ツールを近日中に提供

ランキングをもっと見る
PageTop