クリックしていないのにアダルトサイトに登録させる「ゼロクリック詐欺」(シマンテック) | ScanNetSecurity
2026.11.03(火)

クリックしていないのにアダルトサイトに登録させる「ゼロクリック詐欺」(シマンテック)

シマンテックは、クリックを必要とせずに、訪問者を勝手にアダルトサイトに「登録」させてしまうWebサイトが登場したと、同社ブログで発表した。

脆弱性と脅威 脅威動向
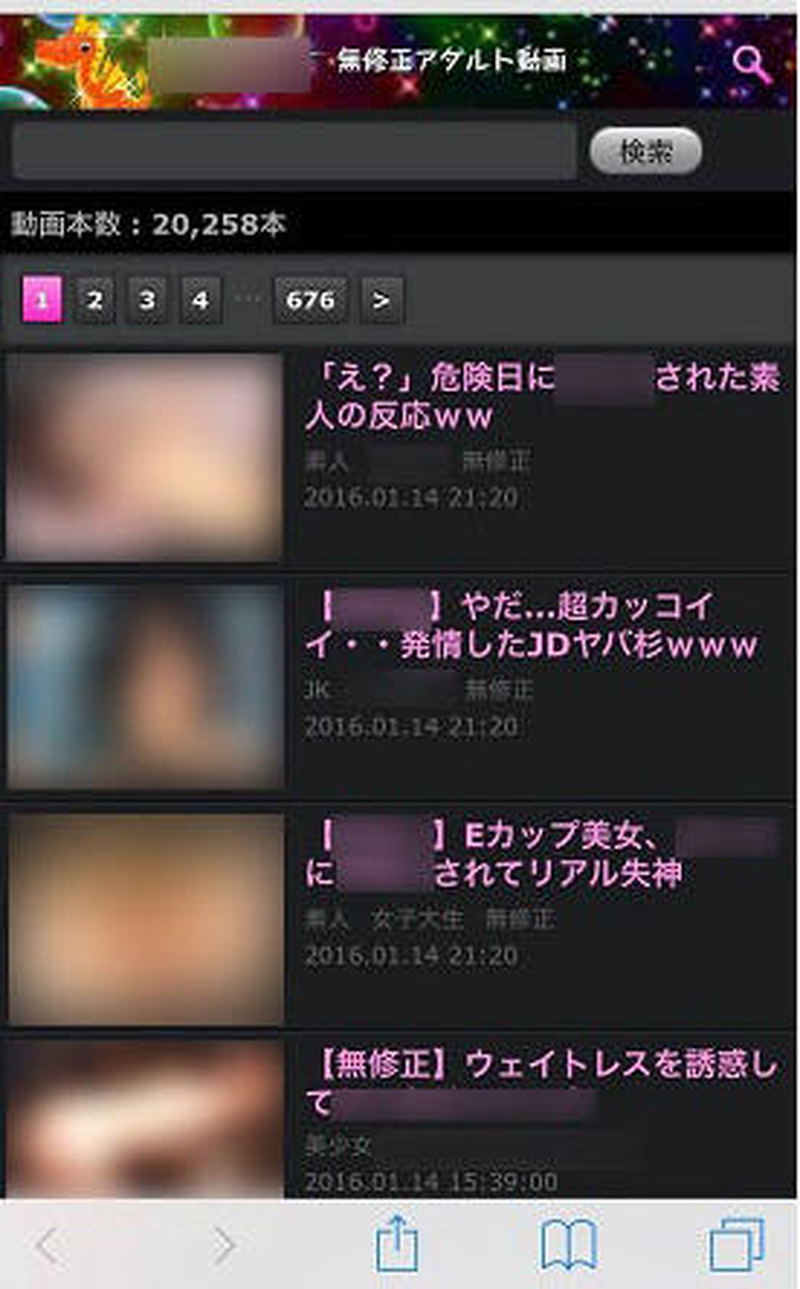
アダルト動画を集めたと称する Web サイト
アダルト動画を集めたと称する Web サイト 全 3 枚 拡大写真
株式会社シマンテックは1月27日、クリックを必要とせずに、訪問者を勝手にアダルトサイトに「登録」させてしまうWebサイトが登場したと、同社ブログで発表した。これまでのワンクリック詐欺は、ユーザがリンクをクリックするなど1回以上の操作によって、有料サービスに登録させたとユーザに思い込ませる手法が一般的であったが、今回確認されたケースではユーザの操作を待たずに登録完了画面が表示される。

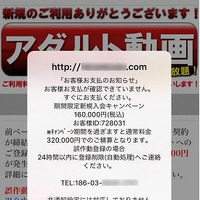
これは、アダルト動画を集めたと称するアダルトサイトをユーザがたまたま開いてしまうことから始まる。いずれかのリンクをクリックすると動画コンテンツが表示されるが、ワンクリック詐欺ではここで動画や年齢認証のボタンをクリックすることで登録完了ページが表示されるが、今回のケースではHTMLタグによりページを自動更新することで登録完了ページを表示している。自動更新されると2,000ドル(約24万円)などを支払うようポップアップが表示され、そこには解除するためのサポートセンターの電話番号も表示される。

シマンテックでは、この「登録完了」はまったくデタラメなものなので、無視するよう呼びかけている。さらに、サポートセンターに電話をかけることや表示されているメールアドレスに連絡することも厳禁としている。これらを行ってしまうと、犯罪者に電話番号やメールアドレスを記録され、さらなる詐欺活動に悪用される可能性が高いとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  4. ヤマダデンキ提供の「ヤマダビデオ」「スマホゴールド会員」に不正アクセス、一時サービス停止

    ヤマダデンキ提供の「ヤマダビデオ」「スマホゴールド会員」に不正アクセス、一時サービス停止

  5. 会員名簿とされるデータがアップロードされていると警察から報告 ~ 在宅ワーク求人サイト「ママワークス」に不正アクセス

    会員名簿とされるデータがアップロードされていると警察から報告 ~ 在宅ワーク求人サイト「ママワークス」に不正アクセス

ランキングをもっと見る
PageTop