巧妙に画像を用いた「ドラゴンクエストX」を騙るメールを確認(フィッシング対策協議会) | ScanNetSecurity
2026.11.19(木)

巧妙に画像を用いた「ドラゴンクエストX」を騙るメールを確認(フィッシング対策協議会)

 フィッシング対策協議会は9日、スクウェア・エニックスのゲーム「ドラゴンクエストX」を騙るメールが出回っているとして、注意を呼びかけた。

脆弱性と脅威 脅威動向
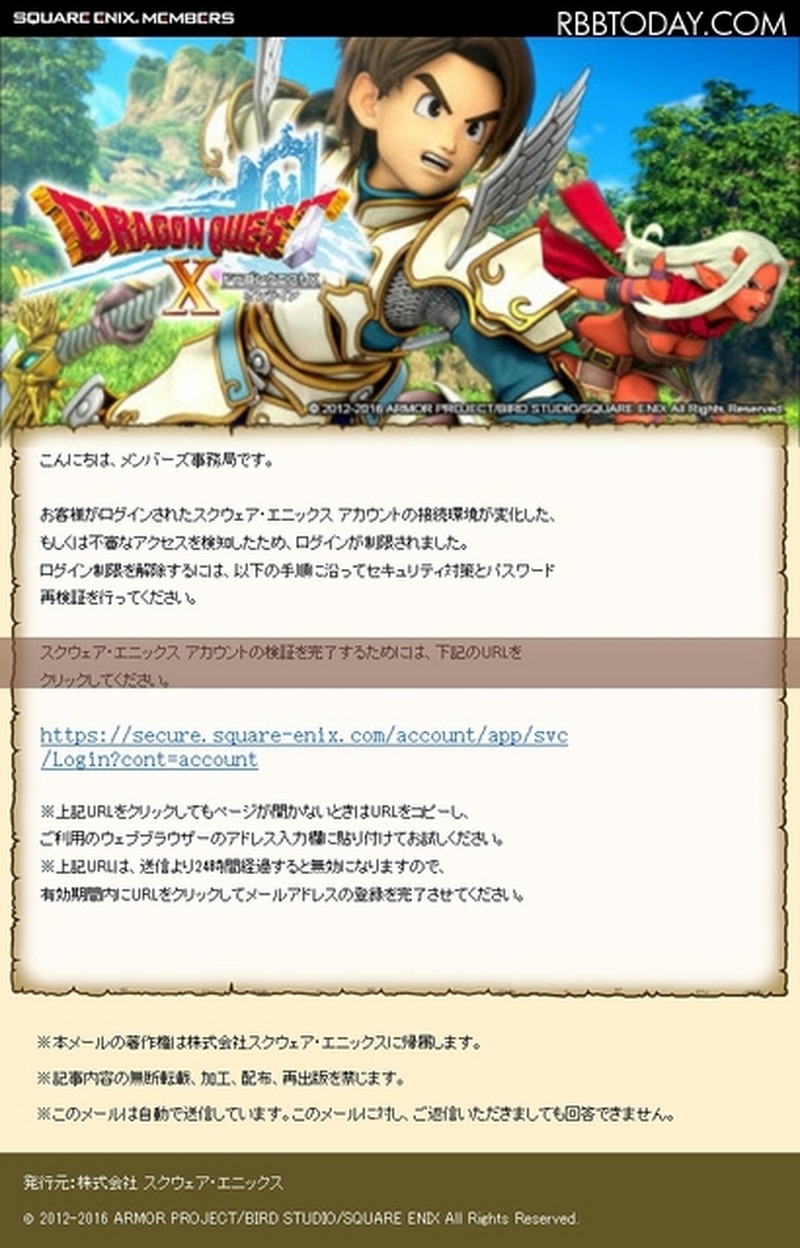
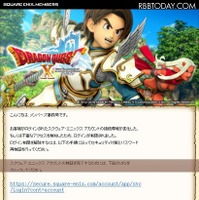
今回流通している偽メール
今回流通している偽メール 全 4 枚 拡大写真
 フィッシング対策協議会は9日、スクウェア・エニックスのゲーム「ドラゴンクエストX」を騙るメールが出回っているとして、注意を呼びかけた。

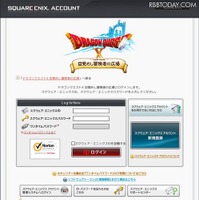
 それによると、「[スクウェア・エニックス アカウント]のお知らせ」というタイトルのスパムメールが出回っているとのこと。9日時点ではフィッシングサイトは稼働しており、JPCERT/CCにサイト閉鎖のための調査を依頼済みとのこと。

 メールは、ドラクエの画像を使用したHTMLメールとなっており、表示されるURLも一見本物だが、実際には偽装されており、「http://hiroba.dqx.jp.mcsu.●●●●.cc」などの偽サイトに誘導される。

 「ドラゴンクエストX」を騙るフィッシングサイトは、過去にも周期的に出現している。最近では2014年6月、2015年1月、2015年7月などに、偽メールの流行と偽サイトの出現があり、同協議会が注意を呼びかけている。過去のメールは、テキストベースのもので見破りやすかったが、今回のメールは、巧妙に画像を用いているため、要注意だといえる。

 今後もひきつづき類似の偽メール・偽サイトが出現する可能性もある。協議会ではこのようなフィッシングサイトでアカウント情報(IDやパスワード)などを絶対に入力しないように注意を呼びかけている。

「ドラゴンクエストX」、詐欺メールも“進化”で要注意

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

    Joshinのネットワークに不正アクセス、免許証画像やマイナンバーカード情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

    サイバーセキュリティクラウドの開発環境に不正アクセス、GitHubに保存されていた個人情報が漏えいした可能性

  5. 日本セキュリティ大賞2026、新卒1年目が1万人規模の教育を刷新した日本精工や被害経験をもとに支援するCyber Governance Labなど13組が受賞

    日本セキュリティ大賞2026、新卒1年目が1万人規模の教育を刷新した日本精工や被害経験をもとに支援するCyber Governance Labなど13組が受賞

ランキングをもっと見る
PageTop