狙われるCMS、改ざんされランサムウェアのC&Cサーバにされるケースも(ラック) | ScanNetSecurity
2026.11.02(月)

狙われるCMS、改ざんされランサムウェアのC&Cサーバにされるケースも(ラック)

ラックは、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.11」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
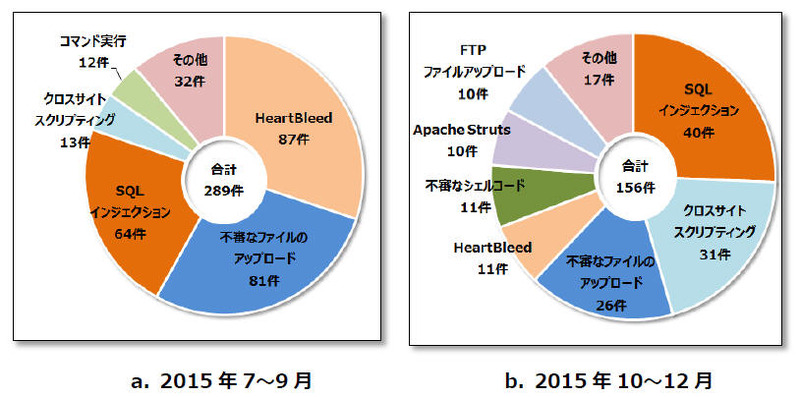
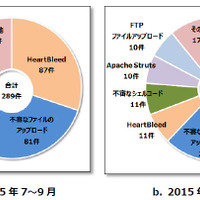
インターネットからの攻撃通信による重要インシデントの内訳
インターネットからの攻撃通信による重要インシデントの内訳 全 3 枚 拡大写真
株式会社ラックは5月17日、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.11」を公開した。本レポートは、JSOCのセキュリティアナリストによる日々の分析結果に基づき、日本における不正アクセスやマルウェア感染などのセキュリティインシデントの発生傾向を分析したもの。JSOCの顧客環境で実際に発生したインシデントのデータに基づいているため、世界的なトレンドだけでなく日本のユーザが直面している脅威を把握できる内容となっている。本レポートでは2015年10月から12月を対象としている。

同期間に発生した重要インシデント件数は、インターネットからの攻撃によるものが156件(前四半期は289件)、内部から発生したものが288件(同212件)であった。前者が減少しているのは、顧客環境内のホストに対するHeartBleed攻撃や不審なファイルアップロード攻撃の件数が減少したためだという。後者が増加した要因は、複数の顧客でXcodeGhostに汚染されたiOSアプリケーションの通信を多数検知したためだという。

またレポートでは、注目のトピックとして「WebShellによるWebサーバの不正な操作について」「ランサムウェア感染通信の検知が増加」「Joomla!の脆弱性が相次いで公開」を取り上げている。JSOCでは、主にCMSを対象とする不正なファイルアップロードを試みる攻撃通信を多数検知しており、特にWordPressを狙った攻撃を定常的に検知している。また、ランサムウェアが通信を行う接続先は、WordPressを利用している改ざんされたWebサイトであったという。ただし、関連性は明確ではないとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

  5. サクラエディタにOSコマンドインジェクションの脆弱性

    サクラエディタにOSコマンドインジェクションの脆弱性

ランキングをもっと見る
PageTop