ランサムウェアは効果的として攻撃者が手口を先鋭化--四半期レポート(トレンドマイクロ) | ScanNetSecurity
2026.09.17(木)

ランサムウェアは効果的として攻撃者が手口を先鋭化--四半期レポート(トレンドマイクロ)

トレンドマイクロは、日本国内および海外でのセキュリティ動向を分析した報告書「2016年第1四半期セキュリティラウンドアップ:止まらぬランサムウェアの猛威、メール経由の拡散が顕著」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
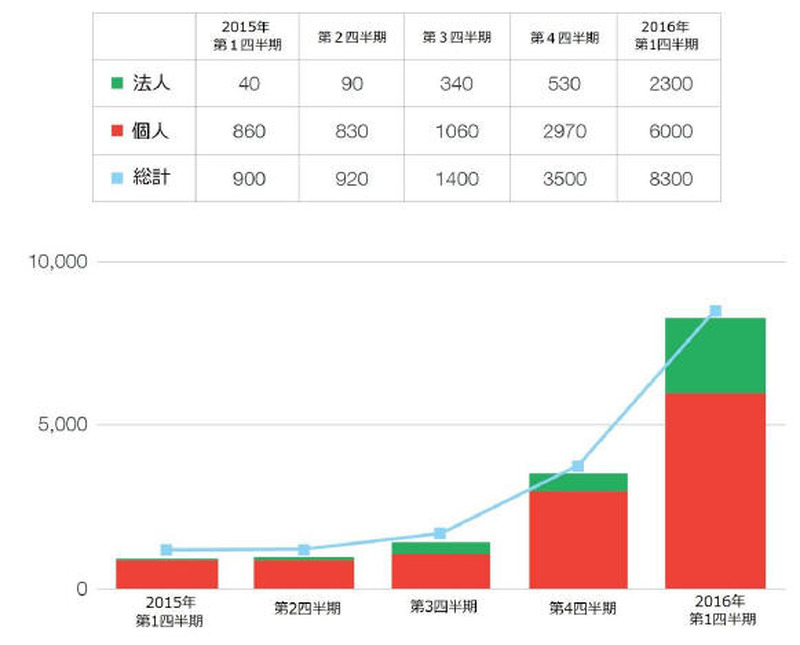
国内ランサムウェア検出台数推移
国内ランサムウェア検出台数推移 全 3 枚 拡大写真
トレンドマイクロ株式会社は5月25日、日本国内および海外でのセキュリティ動向を分析した報告書「2016年第1四半期セキュリティラウンドアップ:止まらぬランサムウェアの猛威、メール経由の拡散が顕著」を公開した。同四半期は、引き続きランサムウェアの感染被害が拡大した。同四半期の国内の個人・法人ユーザにおける被害報告件数は870件で、前年同期比で8.7倍に増加し、2015年1年間の被害報告件数(800件)を上回った。また、国内ユーザの検出台数も前年同期比で約9.2倍(900台から8,300台)となっている。

ランサムウェアの感染手口では、昨年は改ざんされた正規サイトや不正広告経由が多かったが、2016年は不正なメール経由が多く、ランサムウェアへの感染目的で送信されたメールは1月から3月に全世界で86万通以上確認されたという。また世界的には、「マスター・ブート・レコード(MBR)」を上書きしてアクセス不能にする「PETYA」や、音声で身代金支払いを促す「CERBER」、サーバ側アプリケーションの脆弱性を利用するなど侵入・拡散手法に標的型サイバー攻撃の手法を取り入れた「SAMAS」「SAMSAM」など、新たな手法を備えた新型の暗号化型ランサムウェアが続けて登場している。これは、サイバー犯罪者が暗号化型ランサムウェアを効果的な攻撃手法と見なし、手口を先鋭化させているとみている。

報告書ではまた、ネットバンキングを狙うオンライン銀行詐欺ツールの顕著な動きも取り上げている。特に日本では検出台数が1万5,000件を超え、2014年第2四半期以来最大となった。これらのネットバンキングを狙った攻撃の中でも、日本では「ROVNIX」と「BEBLOH」、海外では「QAKBOT」が台頭するなど、以前からあるツールを新たに利用した攻撃が世界的に急増しているという。さらに、企業や組織の金銭を狙うメール攻撃として「Business Email Compromised(BEC)」と呼ばれるビジネスメールの侵害が表面化したことも取り上げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に

    大阪高等裁判所で特定の事件に係る Microsoft Teams のチーム作成誤り、招待メール・通知からアクセスした際にユーザー名とメールアドレスが閲覧できる状態に

  2. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  3. イギリス政府「パスワード廃止」本格開始

    イギリス政府「パスワード廃止」本格開始

  4. Windows DNS に複数の脆弱性

    Windows DNS に複数の脆弱性

  5. 保育園運営のさくらさくみらいが利用するクラウドサービス事業者に不正アクセス、一部サーバのパスワード情報が流出した可能性

    保育園運営のさくらさくみらいが利用するクラウドサービス事業者に不正アクセス、一部サーバのパスワード情報が流出した可能性

ランキングをもっと見る
PageTop