「Apache Struts 2」に深刻な脆弱性、バージョンアップを強く推奨(ラック) | ScanNetSecurity
2026.11.04(水)

「Apache Struts 2」に深刻な脆弱性、バージョンアップを強く推奨(ラック)

ラックは、国内でも多くのWebサイトで採用されているWebアプリケーションフレームワーク「Apache Struts 2」の脆弱性「S2-037」に関して、今後深刻なサイバー攻撃に悪用される可能性があるとして、対策を強く推奨する情報を公開した。

脆弱性と脅威 セキュリティホール・脆弱性
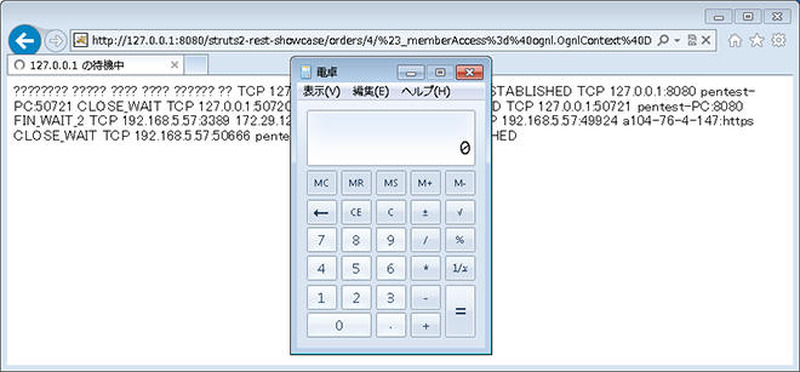
「Apache Struts 2」の脆弱性への攻撃により、電卓プログラムを実行
「Apache Struts 2」の脆弱性への攻撃により、電卓プログラムを実行 全 1 枚 拡大写真
株式会社ラックは6月20日、国内でも多くのWebサイトで採用されているWebアプリケーションフレームワーク「Apache Struts 2」の脆弱性「S2-037」に関して、今後深刻なサイバー攻撃に悪用される可能性があるとして、対策を強く推奨する情報を公開した。「S2-037」は、Apache Struts 2のRESTプラグインが原因で、ネットワークを介してWebサーバ上で任意のOSコマンドが実行される深刻な脆弱性。

同社によると、この脆弱性は以前に公開された脆弱性「S2-033」との関係にあるという。「S2-033」の脆弱性は、「DMIの無効化」によって回避可能であるとされてきたが、その後の調査によって攻撃を防げないことが判明している。この脆弱性を悪用するサンプルコードが海外の掲示板に掲載されたことで、深刻度が高まったという。「S2-037」も「DMIの無効化」では回避策として機能しないため、同社ではバージョンアップを強く推奨するとともに、暫定回避策も公開している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  4. 「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

    「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

  5. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

ランキングをもっと見る
PageTop