「Apache Struts 2」の脆弱性への攻撃確認、送信元は中国や米国(日本IBM) | ScanNetSecurity
2026.10.30(金)

「Apache Struts 2」の脆弱性への攻撃確認、送信元は中国や米国(日本IBM)

日本IBMは、Apache Struts2の脆弱性を悪用する攻撃と考えられる通信が発生していることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。

脆弱性と脅威 脅威動向
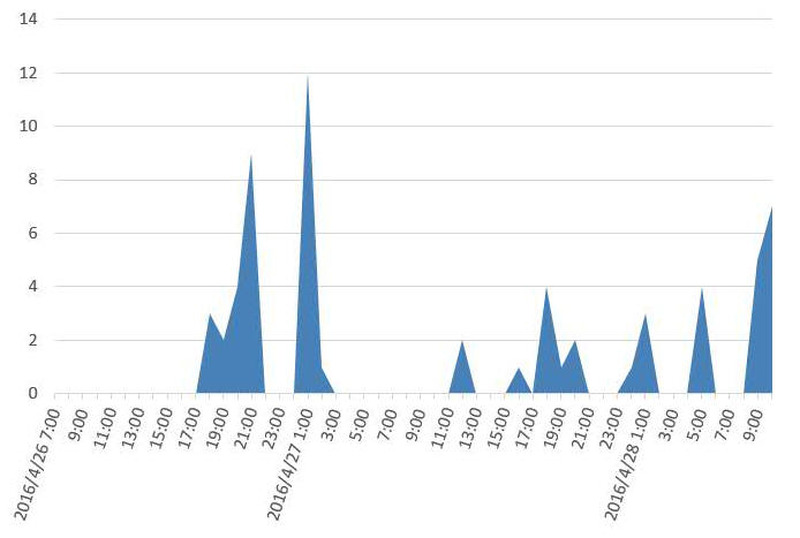
Tokyo SOCにおけるApache Struts2の脆弱性(CVE-2016-3081/S2-032)に関連する検知数の推移
Tokyo SOCにおけるApache Struts2の脆弱性(CVE-2016-3081/S2-032)に関連する検知数の推移 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は4月28日、Apache Struts2の脆弱性(CVE-2016-3081/S2-032)を悪用する攻撃と考えられる通信が発生していることをTokyo SOCにおいて確認しているとして、注意を呼びかけている。この脆弱性の攻撃検証コードはすでに公開されており、脆弱性を悪用する不正なリクエストが送られた場合にはシステム上で悪意あるコードが実行されたり、アプリケーションがクラッシュする可能性がある。

Tokyo SOCでは、4月26日18時頃から本脆弱性を狙ったと考えられる通信を検知している。また、攻撃の送信元としては中国、アメリカなどが挙げられる。影響を受けるバージョンは「Apache Struts 2.3.20 - 2.3.28」(Apache Struts 2.3.20.3および2.3.24.3は影響を受けない)であり、該当するバージョンを使用している場合には、DMI機能の無効化や修正済みバージョンへのアップデートの実施を行うよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

ランキングをもっと見る
PageTop