最新のOWASPアプリケーションセキュリティ検証標準の翻訳版を公開(JPCERT/CC) | ScanNetSecurity
2026.09.14(月)

最新のOWASPアプリケーションセキュリティ検証標準の翻訳版を公開(JPCERT/CC)

JPCERT/CCは、OWASPの「Application Security Verification Standard(ASVS:アプリケーションセキュリティ検証標準)3.0.1」の翻訳版を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
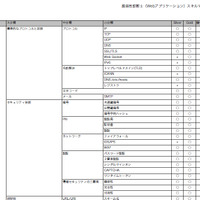
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は6月23日、OWASPの「Application Security Verification Standard(ASVS:アプリケーションセキュリティ検証標準)3.0.1」の翻訳版を公開した。ASVSプロジェクトは、アプリケーションの設計、開発、脆弱性診断などにおいて必要となるセキュリティ要件の標準を確立することを目指して活動しており、今回のASVS v3.0.1では、アーキテクチャ、認証、セッション管理、アクセス制御など、アプリケーションに必要とされるセキュリティ要件を19のカテゴリに分類し、まとめている。

また同資料では、「レベル1:すべてのアプリケーションが満たすべきもの」「レベル2:機微なデータを扱うアプリケーションが満たすべきもの」「レベル3:さらに高度な信頼性が求められるアプリケーションが満たすべきもの」の3段階の指針を設け、検討時にセキュリティ要件の重要性に合わせて取捨選択できるようにしている。さらに、複数の関係者がセキュリティ要件に関する認識を合せるために役立てることが想定されているため、JPCERT/CCではセキュアなアプリケーション開発に活用するよう提案している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

  3. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  4. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  5. DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

    DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

ランキングをもっと見る
PageTop