NAS用OS「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性(ラック) | ScanNetSecurity
2026.11.16(月)

NAS用OS「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性(ラック)

ラックは、「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性についてセキュリティ情報を公開した。

脆弱性と脅威 セキュリティホール・脆弱性
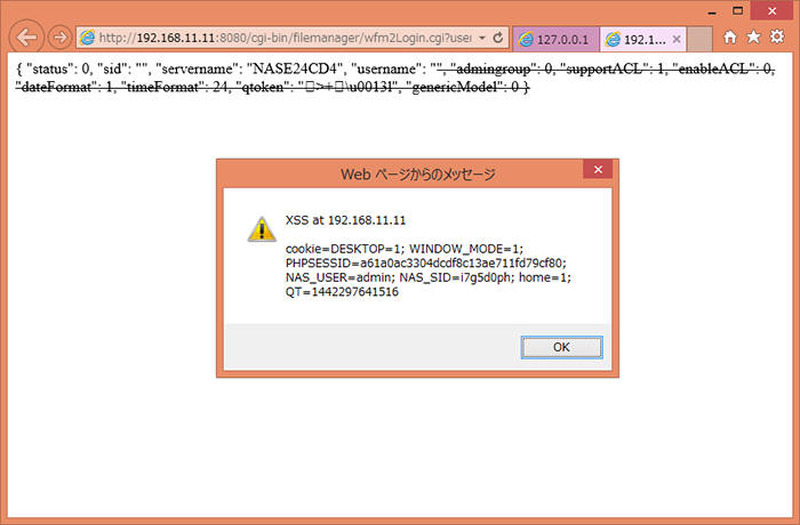
NAS用OS「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性(ラック)
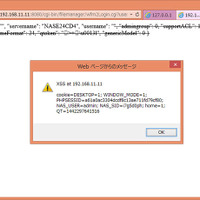
NAS用OS「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性(ラック) 全 1 枚 拡大写真
株式会社ラックは6月27日、「QNAP QTS」におけるクロスサイトスクリプティングの脆弱性についてセキュリティ情報を公開した。「QTS」は、QNAP Systems, Inc.が提供するTurbo NAS用のOS。脆弱性が存在するのは「QTS 4.2.0より前のバージョン」。

この脆弱性によって、QTSが動作する、QNAP社製SOHO NASなどで特定のURLにアクセスした場合に、ユーザのWebブラウザ上で任意のスクリプトを実行される可能性がある。ラックでは脅威度を「中」としている。なお、開発者が提供する情報をもとに、ファームウェアを最新版へアップデートすることで、本脆弱性を解消できる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

    スマートグラスで入試問題を撮影しスマートフォンに転送、早稲田の受験生を書類送検

  4. ガートナー、2026年の日本におけるAI時代のサイバーセキュリティのハイプ・サイクル発表

    ガートナー、2026年の日本におけるAI時代のサイバーセキュリティのハイプ・サイクル発表

  5. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

ランキングをもっと見る
PageTop