行政機関および独法等の個人情報管理状況、ほぼすべてが対応済み(総務省) | ScanNetSecurity
2026.11.03(火)

行政機関および独法等の個人情報管理状況、ほぼすべてが対応済み(総務省)

総務省は、行政機関および独立行政法人等における個人情報の管理の状況について実態を調査し、その結果を取りまとめるとともに、必要な改善措置についての勧告を公表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
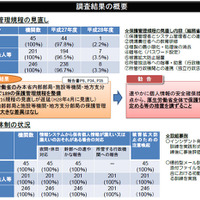
調査結果の概要
調査結果の概要 全 2 枚 拡大写真
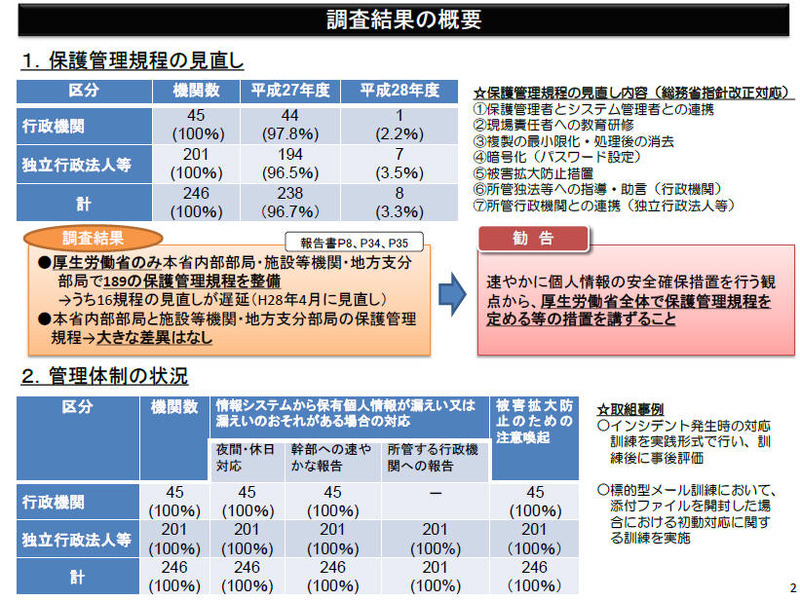
総務省は7月15日、行政機関および独立行政法人等における個人情報の管理の状況について実態を調査し、その結果を取りまとめるとともに、必要な改善措置についての勧告を公表した。これは、2015年5月に発生した日本年金機構における不正アクセスによる個人情報流出事案を受け、総務省行政管理局が2015年8月に、国の行政機関及び独立行政法人等における個人情報の適切な管理のための指針を改正したことから、調査を実施したもの。

調査の対象機関は、行政機関個人情報保護法の対象機関:行政機関(45)、独立行政法人等個人情報保護法の対象機関(独法等)):独立行政法人、国立大学法人、特殊法人等(201)。調査結果によると、「指針を踏まえた保護管理規程の見直し」では2015年度中にほとんどの機関が実施(行政機関44/45、独法等194/201)、残りの期間も2016年5月までに実施する。

「情報システムから保有個人情報の漏えい等が発生した場合の連絡体制の整備」(夜間・休日対応、幹部への速やかな報告、所管する行政機関への報告)および「被害拡大防止のための注意喚起」(LANケーブルの抜線・無線LANのオフ等)については、すべての機関で対応済みであった。「教育研修や複製の最小限化・処理後の消去などの点検」では、2015年度中にほとんどの機関が実施(行政機関すべて、独法等199/201)、残りの期間も2016年度中に実施するとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  5. 新菱冷熱工業にサイバー攻撃、システム障害で一部サービスにも影響

    新菱冷熱工業にサイバー攻撃、システム障害で一部サービスにも影響

ランキングをもっと見る
PageTop