セキュリティは「費用」でなく「投資」、内閣サイバーセキュリティセンター方針(NISC) | ScanNetSecurity
2026.10.02(金)

セキュリティは「費用」でなく「投資」、内閣サイバーセキュリティセンター方針(NISC)

NISCは、セキュリティマインドを持った企業経営ワーキンググループにより6月29日に行われた第3回会合について発表した。

製品・サービス・業界動向 業界動向
セキュリティは「費用」でなく「投資」、内閣サイバーセキュリティセンター方針(NISC)
セキュリティは「費用」でなく「投資」、内閣サイバーセキュリティセンター方針(NISC) 全 2 枚 拡大写真
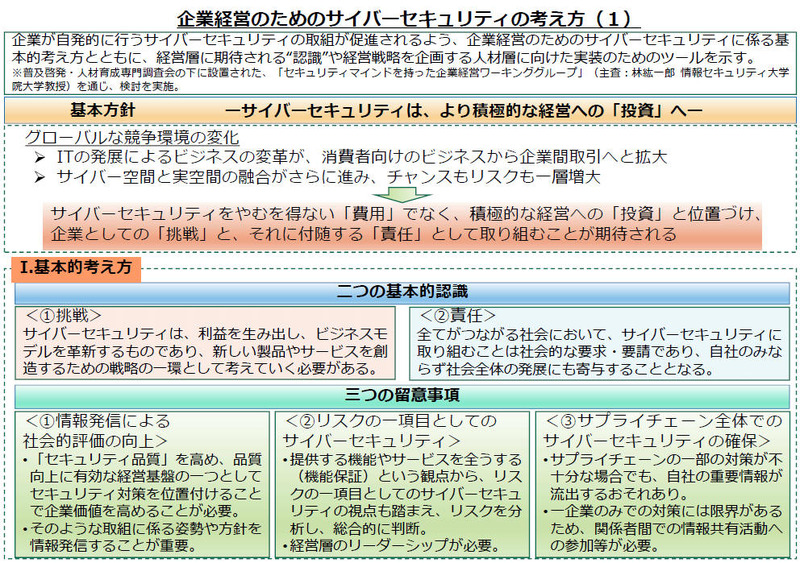
内閣サイバーセキュリティセンター(NISC)は8月3日、セキュリティマインドを持った企業経営ワーキンググループにより6月29日に行われた第3回会合について発表した。「企業経営のためのサイバーセキュリティの考え方」の案が提出され、さらなる意見が交換された。案では、「サイバーセキュリティは、より積極的な経営への「投資」へ」を基本方針として、サイバーセキュリティをやむを得ない「費用」でなく、積極的な経営への「投資」と位置づけ、企業としての「挑戦」と、それに付随する「責任」として取り組むことが期待されるとしている。

また、基本的な考え方として、2つの基本的認識と3つの留意事項を提示している。基本的認識は「挑戦」と「責任」で、サイバーセキュリティが、利益を生み出しビジネスモデルを革新するものであり、また、すべてがつながる社会においてサイバーセキュリティに取り組むことは社会全体の発展にも寄与するものとしている。留意事項には、情報発信による社会的評価の向上、リスクの一項目としてのサイバーセキュリティ、サプライチェーン全体でのサイバーセキュリティの確保を挙げている。

さらに案では、企業が投資すべき対象や経営リスクはさまざまであり、各企業の人的・金銭的資源にも限りがあることから、ITの利活用やサイバーセキュリティへの取り組みにおいて、各企業の事業規模のみならず、その認識の違いなどを踏まえて取り組んでいく必要があるとして、企業を3つのタイプに分け、それぞれ経営者に期待される認識と実装に向けたツールについてまとめている。3つのタイプとは、「ITの利活用を事業戦略上に位置づけ、サイバーセキュリティを強く意識し、積極的に競争力強化に活用しようとしている企業」「IT・セキュリティをビジネスの基盤として捉えている企業」「自らセキュリティ対策を行う上で、事業上のリソースの制約が大きい企業」。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

ランキングをもっと見る
PageTop