法人を狙うランサムウェア、サービスとしての詐欺--サイバー犯罪の現状(EMCジャパン) | ScanNetSecurity
2026.11.19(木)

法人を狙うランサムウェア、サービスとしての詐欺--サイバー犯罪の現状(EMCジャパン)

EMCジャパンは、今年のサイバー犯罪の傾向を確認し、今後を予測した米RSAによるホワイトペーパー「2016年サイバー犯罪の現状」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
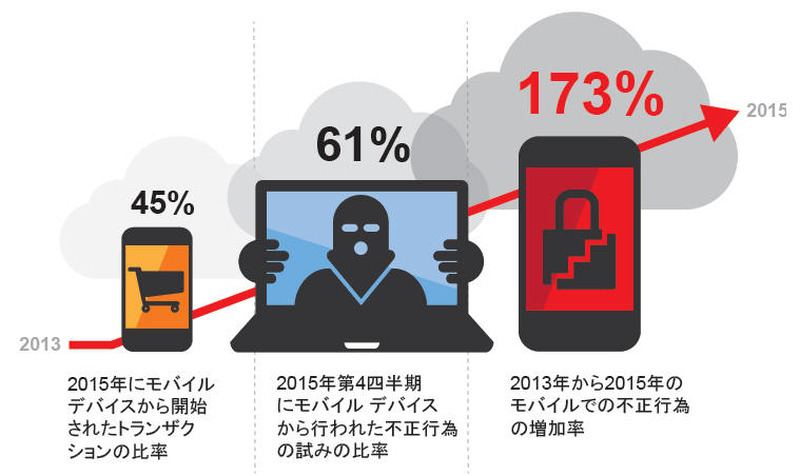
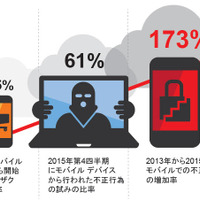
世界を席巻するモバイル、恰好のターゲットに
世界を席巻するモバイル、恰好のターゲットに 全 2 枚 拡大写真
EMCジャパン株式会社は8月22日、今年のサイバー犯罪の傾向を確認し、今後を予測した米RSAによるホワイトペーパー「2016年サイバー犯罪の現状」を発表した。同ホワイトペーパーによると、現代は「Clickable economy(クリック経済:インターネットによる経済活動)」であり、消費者がインターネットの恩恵を享受するように、犯罪者はインターネットで不正な金儲けを画策する、サイバー犯罪が産業化している時代だという。

また、顕著な動きが見られる領域として、「世界を席巻するモバイル、恰好のターゲットに」「急増するランサムウェア、標的が法人へ」「サイバー犯罪がコモディティ化、サービスとしての詐欺(Fraud-as-a-Service)へ」「カードが介在しない不正行為(CNP:Card Not Present)が急増」「IoTではプライバシー問題が懸念」の5つを挙げている。

これらの領域への対策として、オンラインバンキングにおける生体認証を組み合わせたリスクベース認証、ランサムウェアに対するネットワーク全体のモニタリングと解析、企業間で脅威情報を共有し情報を集約、活用すること、偽造カードに対する店舗の3Dセキュアの加盟を挙げている。なお、IoTへのセキュリティの取り組みはまだまだ進んでおらず、デバイスのセキュリティ脆弱性に直面するとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop