実際に標的型攻撃マルウェアに感染したPCをフォレンジック--J-CRATレポート(IPA) | ScanNetSecurity
2026.11.21(土)

実際に標的型攻撃マルウェアに感染したPCをフォレンジック--J-CRATレポート(IPA)

IPAは、分析レポート「サイバーレスキュー隊(J-CRAT)分析レポート2016~長期感染の実態 一台の感染PCに残された攻撃痕跡の分析~」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
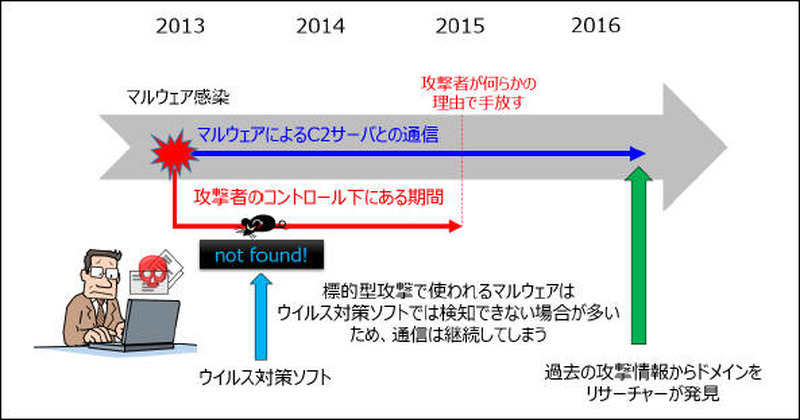
長期感染のイメージ
長期感染のイメージ 全 1 枚 拡大写真
独立行政法人情報処理推進機構(IPA)は1月27日、分析レポート「サイバーレスキュー隊(J-CRAT)分析レポート2016~長期感染の実態 一台の感染PCに残された攻撃痕跡の分析~」を公開した。今回の分析レポートでは、J-CRATのレスキュー活動で入手した、標的型攻撃で使われるマルウェアに感染したPCに残されていた攻撃痕跡をもとに、攻撃者の挙動の推測や、攻撃過程で生成されたと思われるファイルの分析を行い、攻撃を検知するための対策例や、調査方法例を紹介している。

レポートは「はじめに」「不審通信から攻撃インフラを分析する」「攻撃痕跡から攻撃者の挙動を推測する」「攻撃者の検知と調査の手法を検討する」「おわりに」の5章で構成されており、CISO、システム運用管理者、システム構築(事業)者それぞれが読むべき項目も提案されている。攻撃の痕跡を分析した結果、このPCがマルウェアに感染したのは2014年5月で、約1カ月にわたり社内のネットワークを調査し、横展開を行ったことや、攻撃者がC&Cサーバを手放した2015年まで、感染PCをコントロール下に置いていたこと、分析を行った2016年までマルウェアが通信を行っていたことなどが判明している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  3. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  4. ユミルリンクのメール配信サービスに不正アクセス、延べ4,786万4,147件の配信先情報が漏えい

    ユミルリンクのメール配信サービスに不正アクセス、延べ4,786万4,147件の配信先情報が漏えい

  5. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

ランキングをもっと見る
PageTop